Geschäftsleitung und Führungskräfte
„Sie tragen Verantwortung. Können Sie Risiken und vorgeschlagene Maßnahmen fundiert beurteilen?“
Alle passenden Schulungen →Startseite / Schulungen
Online-Compliance-Schulungen · NIS-2 · DORA · CRA
Neunundzwanzig Online-Schulungen für Geschäftsleitung, Informationssicherheit, IT-Betrieb, Produktentwicklung und alle Beschäftigten, darunter drei DORA-Schulungen und zwei Schulungen für Auslagerungsbeauftragte in Finanzunternehmen, vier rollenbasierte Datenschutz-Schulungen, BCM nach BSI-Standard 200-4 und die neue Praktiker-Schulung zu BSI Grundschutz++. Mit Lernkontrollen, nummerierter Teilnahmebescheinigung und Nachweisunterlagen, die vor Aufsicht und Prüfung bestehen.
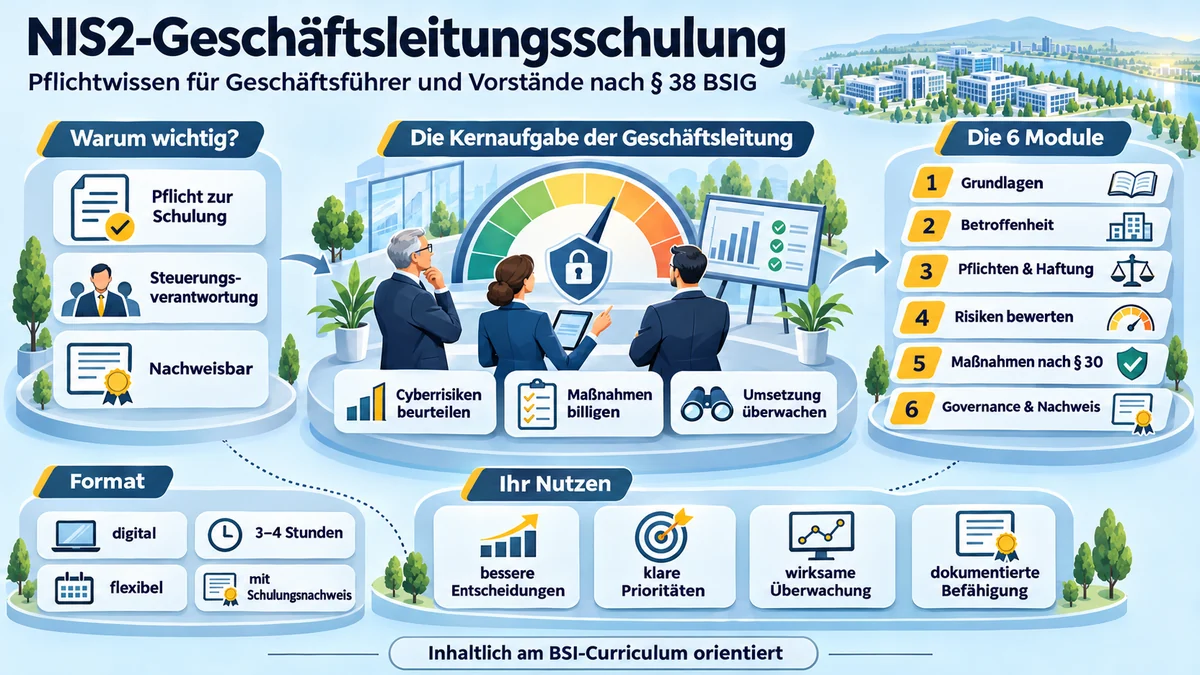
Die Geschäftsleitungsschulung auf einen Blick: Kernaufgaben, sechs Module, Format und Nutzen.
Ergänzende Fachschulungen
Unternehmen brauchen Menschen, die Risiken erkennen, Entscheidungen fundiert treffen und im Ernstfall handeln können. Dafür reicht es nicht, Vorschriften zu kennen oder eine Grundlagenschulung absolviert zu haben. Entscheidend ist, das Wissen auf die eigene Aufgabe übertragen zu können: Welche Fragen muss ich stellen? Woran erkenne ich eine Schwachstelle? Welche Nachweise brauche ich? Und wann muss ich eingreifen?
Unsere ergänzenden Fachschulungen setzen dort an, wo aus allgemeinem Wissen konkrete Verantwortung wird. Das betrifft die Geschäftsleitung ebenso wie Verantwortliche für IT, Informationssicherheit, Datenschutz, Auslagerungen, Notfallmanagement und interne Prüfungen.
Wer Dienstleister steuert, muss Leistungszusagen, Sicherheitsnachweise und Abhängigkeiten beurteilen können. Wer Notfallvorsorge verantwortet, muss verstehen, ob ein Wiederanlauf tatsächlich funktionieren kann. Wer Zugriffsrechte freigibt, muss die damit verbundenen Risiken einschätzen können. Und wer Sicherheitsberichte erhält, braucht das Wissen, um Ergebnisse kritisch zu hinterfragen und die richtigen Maßnahmen einzufordern.
Auch außerhalb dieser Fachrollen entscheidet Kompetenz über Sicherheit und Handlungsfähigkeit. Mitarbeitende müssen Täuschungsversuche erkennen und mit Informationen sowie KI-Anwendungen bewusst umgehen können. Führungskräfte müssen Prioritäten setzen, Zuständigkeiten klären und Entscheidungen auch unter Zeitdruck treffen können. Prüfende benötigen ein fundiertes Verständnis, um die Aussagekraft von Nachweisen und die Wirksamkeit von Maßnahmen zu beurteilen.
Die Themen reichen deshalb von Informationssicherheit, Datenschutz und KI über Risikobewertung, Berechtigungsmanagement und Dienstleistersteuerung bis zu Incident Response, Notfallmanagement, Wiederherstellungstests und internen Audits.
Wählen Sie Schulungen nach den Aufgaben Ihrer Beschäftigten und den Herausforderungen Ihres Unternehmens. So wird Weiterbildung zu einer gezielten Investition in bessere Entscheidungen, wirksame Kontrollen und eine belastbare Zusammenarbeit zwischen Management, Fachbereichen und IT.
Sprechen Sie uns an. Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Schulungspaket anfragen →
Wegweiser
Sieben Zielgruppen, sieben typische Fragen. Wählen Sie Ihre Rolle und springen Sie direkt zur passenden Schulung.
„Sie tragen Verantwortung. Können Sie Risiken und vorgeschlagene Maßnahmen fundiert beurteilen?“
Alle passenden Schulungen →„Sie erhalten Berichte und Zertifikate. Können Sie daraus ableiten, ob Ihr Dienstleister Ihre Anforderungen erfüllt?“
Alle passenden Schulungen →„Ihre Maßnahmen sind eingerichtet. Wie erkennen Sie, ob sie im Alltag und im Ernstfall funktionieren?“
„Dokumentation liegt vor. Wie beurteilen Sie Umsetzung, Wirksamkeit und verbleibende Risiken?“
„Der Notfallplan ist geschrieben. Können die Beteiligten danach handeln?“
Alle passenden Schulungen →„Wie machen Sie aus allgemeinen Sicherheitshinweisen konkrete Handlungskompetenz?“
Alle passenden Schulungen →„Wie schaffen Sie Transparenz über Softwarebestandteile und damit verbundene Sicherheitsfragen?“
Alle passenden Schulungen →Das Programm auf einen Blick
Jede Schulung endet mit einer prüfbaren Bescheinigung. Sie buchen alle Schulungen im Jahresabo als Basis-, NIS-2- oder DORA/MaRisk-Paket, oder einzelne Fachschulungen ohne Abo. Zu den Paketen und Preisen
Nach Zielgruppe filtern:
§ 38 Abs. 3 BSIG
Für Geschäftsführung und Vorstand, am BSI-Curriculum ausgerichtet.
§ 30 Abs. 2 Nr. 7 BSIG
Für die Leitung der jährlichen Übung zur Vorfallbewältigung.
VO (EU) 2024/2847
Für Produkt, Entwicklung und Security bei Herstellern.
NIS-2 · DORA · ISO 27001
Für IT-Governance, ISB, Auditoren und IT-Betrieb, auf Basis des ISACA-Leitfadens.
§ 30 BSIG · Awareness
Für alle Beschäftigten: Grundlagen, typische Angriffe und richtiges Handeln im Ernstfall.
§ 30 BSIG · Awareness
Für alle Beschäftigten: Phishing über alle Kanäle erkennen und melden.
Art. 5 Abs. 4 DORA
Für Vorstand und Aufsichtsrat von Finanzunternehmen: Letztverantwortung und Governance.
Art. 13 Abs. 6 DORA
Das Pflichtmodul für die gesamte Belegschaft: erkennen, melden, sicher handeln.
VO (EU) 2022/2554
Für Risiko, Security, Betrieb und Revision: alle DORA-Domänen mit Gap-Analyse.
BSI-Standard 200-4 · DER.4
Für BCM-Beauftragte, Informationssicherheit sowie Notfall- und Krisenteams: der komplette BCM-Lebenszyklus.
BSI-Standard 300-1 · Neu
Für ISB, Auditorinnen und Auditoren und IT-Betrieb: die komplette Grundschutz++-Methodik vom Anwendungsbereich bis zum ISMS im Betrieb.
NIST SP 800-61 · ISO/IEC 27035 · Neu
Für IT-Notfallteam, Ersthelfer, IT-Leitung und Krisenstab: vom ersten Alarm bis Lessons Learned, mit fünf Playbooks und den Meldefristen nach § 32 BSIG, DSGVO und DORA.
MaRisk AT 9 · DORA · NIS-2
Rechtsrahmen, Einstufung, Steuerung und Rolle des Beauftragten, mit Fallstudien.
MaRisk AT 9 · DORA · NIS-2
Lebenszyklus, Verträge, Register, Dienstleistersteuerung und Prüfberichte im Alltag.
DSGVO · BDSG
Für alle Beschäftigten: Grundsätze, Pflichten, Datenpanne melden.
DSGVO · BDSG
Verantwortung, Rechenschaft, Auftragsverarbeitung und Haftung.
DSGVO · BDSG
Art. 32, Privacy by Design, Drittland und § 202a StGB.
DSGVO · BDSG
Beschäftigtendatenschutz, Personalakte und Betriebsrat.
Art. 4 KI-VO · Neu
Für alle Beschäftigten: generative KI sicher nutzen, Daten schützen, Ergebnisse prüfen, Betrug erkennen.
ISO/IEC 27001 · ISO 19011 · Neu
Für ISB, interne Auditoren und Revision: planen, prüfen, Nachweise bewerten und Feststellungen formulieren, die tragen.
ISO/IEC 27005 · BSI 200-3 · Neu
Für ISB, Risikoverantwortliche, IT-Leitung und Fachbereiche: Szenarien formulieren, mit Skalen bewerten, Maßnahmen anrechnen, entscheiden lassen.
ISO/IEC 27001 · BSI ORP.4 · Neu
Für IT-Administration, Anwendungsverantwortliche und Führungskräfte: Rechte beantragen, freigeben, entziehen und fachlich rezertifizieren.
BSI 200-4 · CON.3 · ISO 22301 · Neu
Für IT-Betrieb, Datensicherung, Notfallvorsorge und Fachbereiche: Tests planen, sicher durchführen, ehrlich messen und fachlich abnehmen.
ISO/IEC 27001 · ISO/IEC 27036 · Neu
Für Dienstleister: Sicherheitsfragebögen aus einem Sicherheitsprofil heraus belegbar beantworten und kontrolliert freigeben.
ISO/IEC 27001 · BSI OPS.1.1.3 · Neu
Für IT-Betrieb, Security und Systemverantwortliche: Funde verifizieren, nach Lage priorisieren, behandeln und geprüft schließen.
ISO/IEC 20000-1 · BSI OPS.1.1.3 · Neu
Für Betrieb und IT-Leitung: Änderungen vollständig beantragen, Abhängigkeiten finden, risikogerecht freigeben, mit Rückweg umsetzen.
ISO/IEC 20000-1 · BSI OPS.1.1.1 · Neu
Für Betrieb, Monitoring und Service Owner: Serviceziele ableiten, richtig messen, alarmieren und Protokollierung planen.
ISO/IEC 27001 · BSI NET.1.1 · Neu
Für Netzwerk-, System- und Cloud-Administration: Zonen trennen, Kommunikation kontrollieren, Fernzugriff absichern, eingrenzen.
ISO/IEC 20000-1 · BSI DER.2.1 · Neu
Für den IT-Betrieb: Störungs- und Serviceanfragenmanagement vom Erkennen bis zur nachhaltigen Behebung, mit Übergang ins Notfallmanagement.
Schulung as a Service
Ein Vertrag, ein Portal, ein Nachweis. Ab 17 € pro Mitarbeitendem und Jahr, Rollen- und Fachschulungen im NIS-2- oder DORA/MaRisk-Paket.
Vercora Schulungsportal · in jedem Paket enthalten
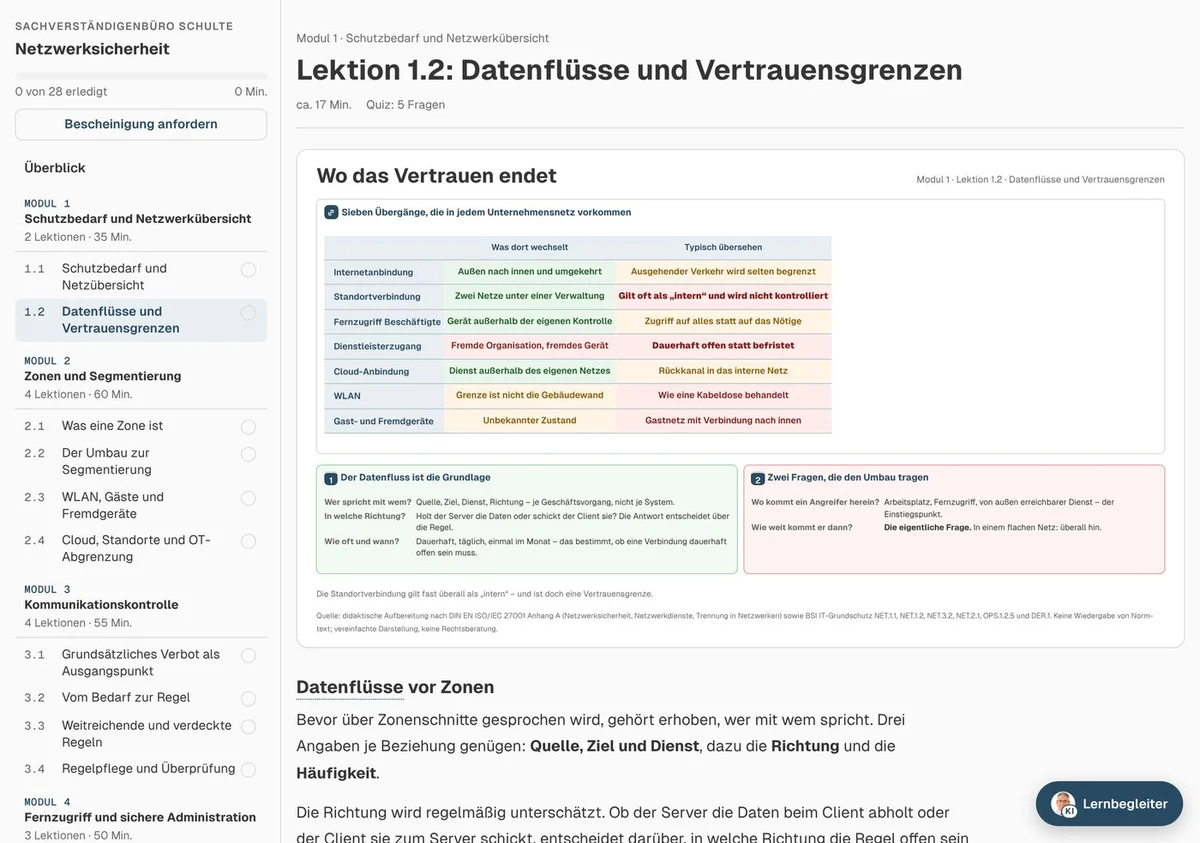
Kein Video, das man nebenher laufen lässt: gelesen, verstanden, geprüft. Alle 29 Schulungen folgen demselben Aufbau aus Modulen, Lektionen, Lernkontrolle, Begleitunterlagen und Bescheinigung – wer eine kennt, kennt alle. Gebucht, gesteuert und belegt wird über ein gemeinsames Portal, auf Wunsch in Ihrem Erscheinungsbild.
Die Einladung kommt per E-Mail. Teilnehmende brauchen keine Anmeldung und kein weiteres Kennwort.
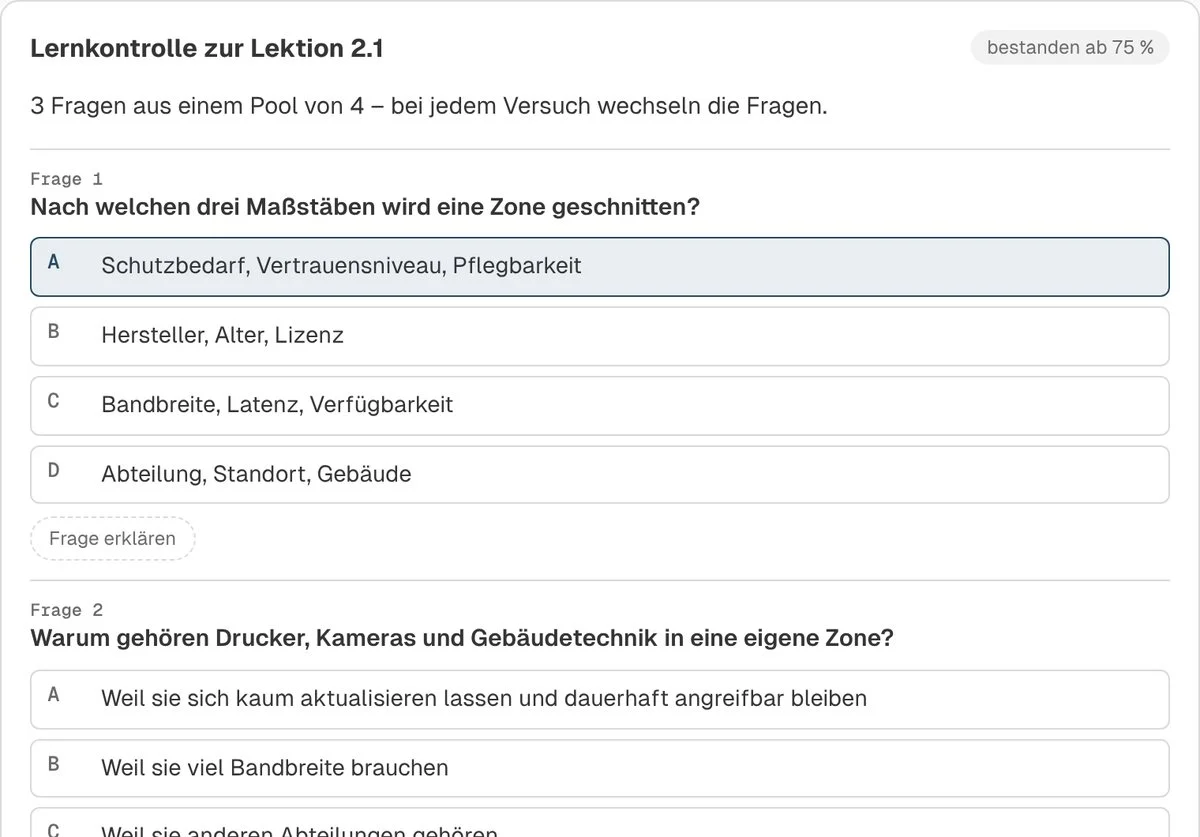
Lernkontrolle je Lektion, die Fragen wechseln bei jedem Versuch. Der Fortschritt wird gespeichert, das Gerät darf wechseln.
Die Bearbeitungszeit wird gemessen. Vor Ablauf der Mindestzeit gibt es keine Bescheinigung – das hält im Audit stand.
Bescheinigung als PDF mit fortlaufender Nummer, Inhaltsnachweis und Prüfadresse. Das Portal zeigt, wann aufgefrischt wird.
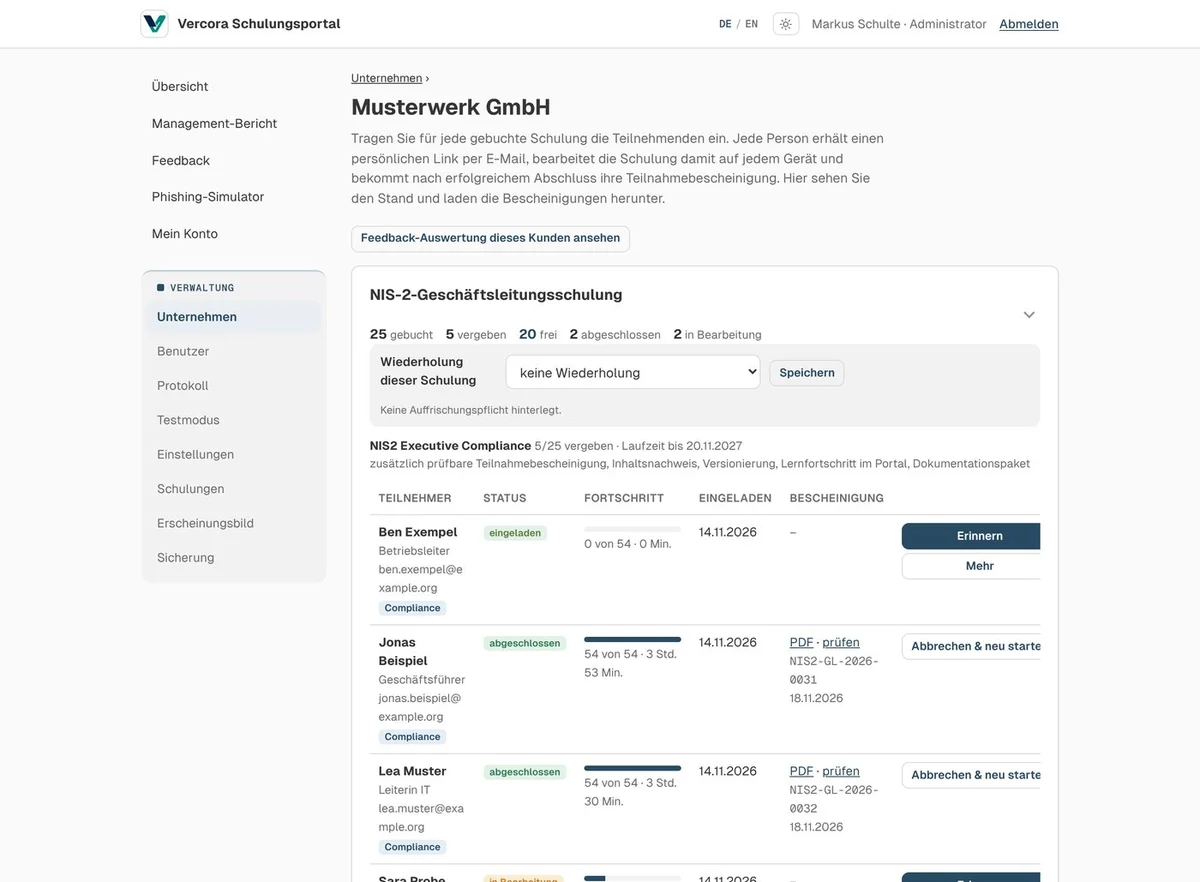
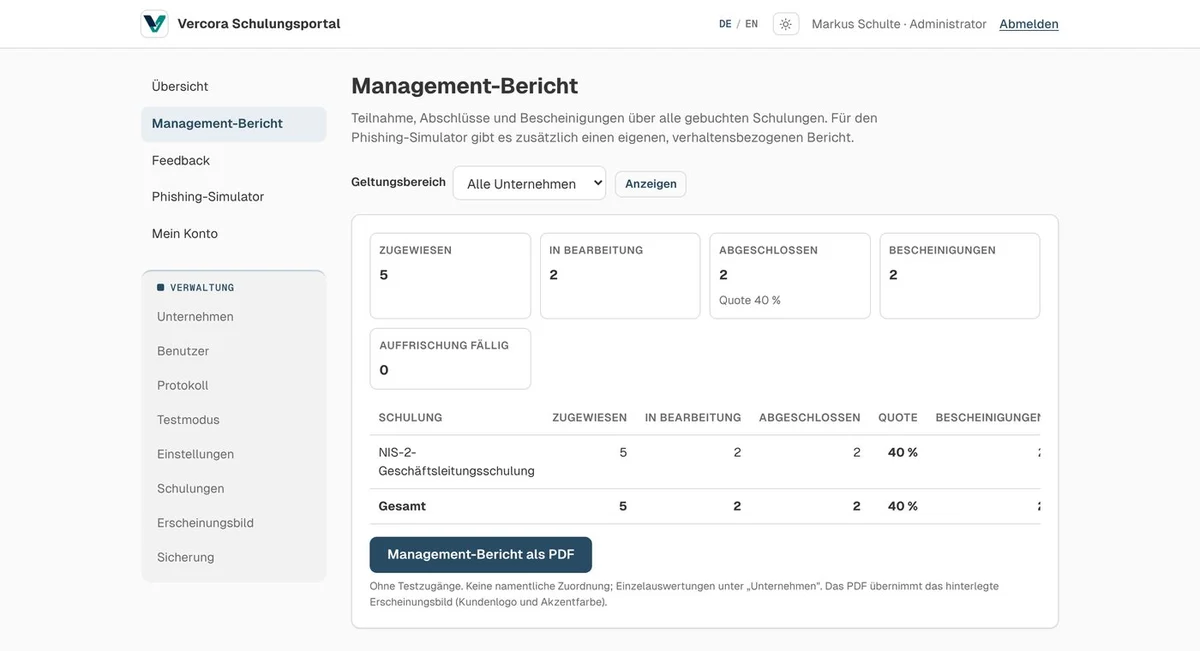
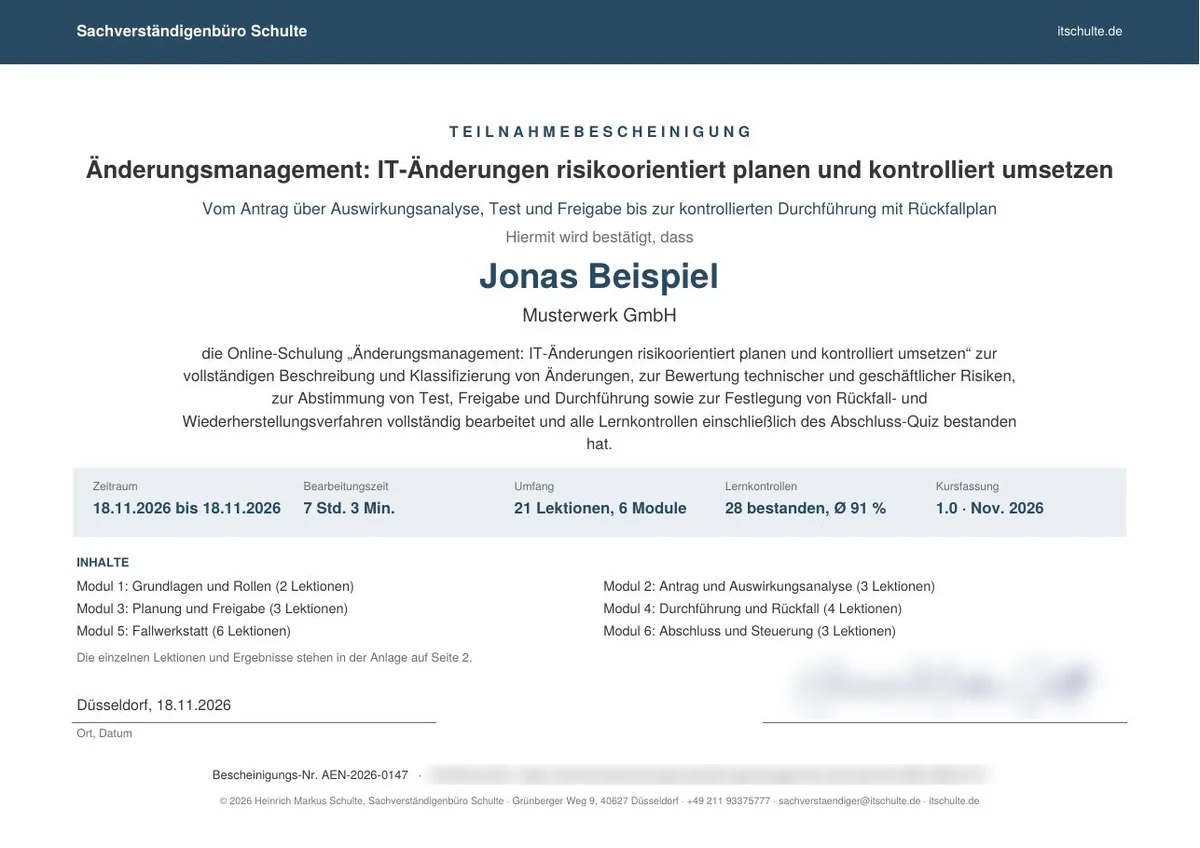

Teilnehmende eintragen, Einladungen erneut versenden, Stand je Person verfolgen, Auffrischung je Schulung terminieren, Bericht abrufen
Persönlicher Link ohne Kennwort, Fallstudien mit verdeckter Musterlösung, Glossar aus jeder Lektion, Begleitunterlagen zum Weiterarbeiten
Fortlaufender Nummernkreis je Schulung, Inhaltsnachweis, Echtheitsprüfung ohne personenbezogene Daten, Protokoll aller Ausstellungen
Prüferblick
„Eine Teilnahmebescheinigung ist nur so viel wert wie ihre Nachprüfbarkeit.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Gesamtprogramm als PDF (8 Seiten, 1,4 MB) · Portal-Broschüre (6 Seiten, 720 KB)
Neu · in 28 Schulungen
In allen Schulungen mit Lektionen beantwortet ein Lernbegleiter Rückfragen zum Kursinhalt – in einfacher Sprache und mit Angabe der Lektion, auf die sich die Antwort stützt. Die Lösungen der Lernkontrollen kennt er nicht.
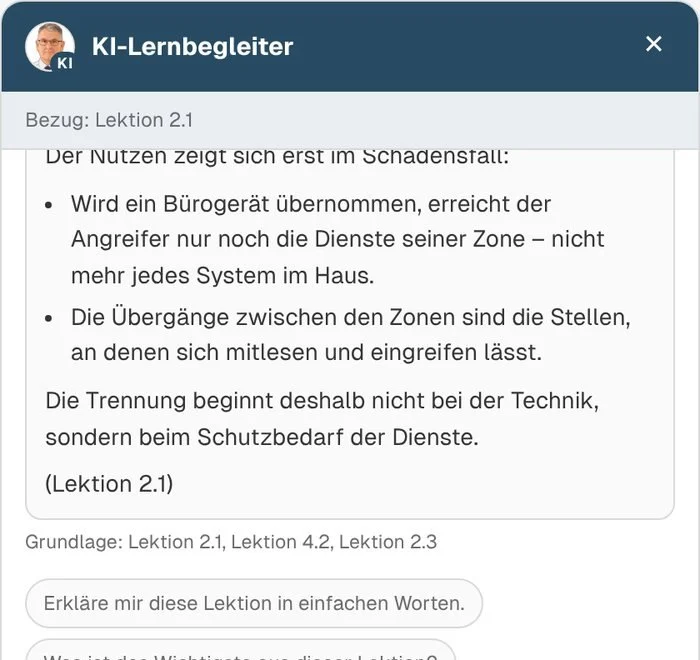
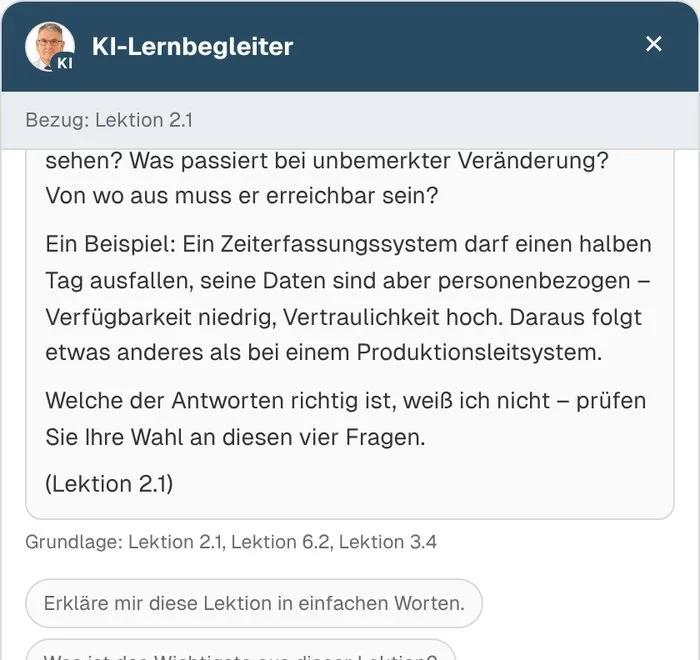
Richtige Antworten und Begründungen liegen in einer eigenen Datei, die der Lernbegleiter nicht liest. Seine Wissensbasis enthält Lektionstexte, Glossar und Fragestellungen – aber keine Lösung. Auch Überredungsversuche laufen ins Leere.
Fragt jemand etwas, das die Schulung nicht behandelt, antwortet er kurz aus allgemeinem Fachwissen, herstellerneutral und ausdrücklich so gekennzeichnet. Rechtsstände, Fristen, Meldepflichten und Schwellenwerte nennt er nur, wenn sie in der Schulung stehen.
Übermittelt werden nur Kursauszüge und die Frage – keine Namen, keine E-Mail-Adressen, keine Ergebnisse, keine Bescheinigungsdaten. Tageskontingent je Person; das Fenster trägt überall das Zeichen „KI“. Einzelheiten in der Datenschutzerklärung.
Prüferblick statt Standard-E-Learning
Heinrich Markus Schulte, IT-Auditor und Sachverständiger für Informationssicherheit und Resilienz, mit mehr als 30 Jahren operativer IT-Praxis. Die Schulungen zeigen nicht nur, was im Gesetz steht, sondern welche Informationen, Entscheidungen und Nachweise in der Prüfung tatsächlich zählen.
Schulung as a Service · alle Preise netto zzgl. USt.
Ein Vertrag, eine Rechnung, alle Pflichtschulungen. Ihr Jahrespreis setzt sich aus zwei Teilen zusammen: dem Preis pro Mitarbeitendem für alles, was alle Beschäftigten brauchen, und einer Grundgebühr für die Rollen- und Fachschulungen Ihres Pakets.
Jahrespreis = Grundgebühr des Pakets + Mitarbeitende × Preis pro Person
Für jedes Unternehmen
ab 17 € pro Mitarbeitendem und Jahr
| bis 100 Mitarbeitende | 29 € |
|---|---|
| 101 bis 500 | 23 € |
| ab 501 | 17 € |
Mindestens 20 Mitarbeitende, also ab 580 € pro Jahr.
Basispaket anfragenEmpfohlen für NIS-2
ab 1.490 € Grundgebühr pro Jahr plus Basispaket
| bis 100 Mitarbeitende | 1.490 € · 5 Plätze |
|---|---|
| 101 bis 500 | 2.490 € · 10 Plätze |
| ab 501 | 3.990 € · 20 Plätze |
Plätze gelten für Tabletop-Übung, BCM und Grundschutz++.
NIS-2-Paket anfragenFür Banken und Versicherer
ab 3.900 € Grundgebühr pro Jahr plus Basispaket
| bis 100 Mitarbeitende | 3.900 € · 5 Fachplätze |
|---|---|
| 101 bis 500 | 5.900 € · 10 Fachplätze |
| ab 501 | 8.900 € · 20 Fachplätze |
Fachplätze frei auf die Fachkurse verteilbar.
DORA/MaRisk-Paket anfragen| Add-on | Preis pro Jahr |
|---|---|
| CRA: SBOM und Herstellerpflichten, bis 5 Personen | 690 € |
| Incident Response und Playbooks, je Person | 499 € |
| Interne ISMS-Audits, je Person | 399 € |
| Risiken bewerten und behandeln, je Person | 399 € |
| Berechtigungsmanagement, je Person | 399 € |
| Wiederherstellungstests, je Person | 399 € |
| Sicherheitsnachweise, je Person | 399 € |
| Schwachstellenmanagement, je Person | 399 € |
| Änderungsmanagement, je Person | 399 € |
| Kapazitätsmanagement, je Person | 399 € |
| Netzwerksicherheit, je Person | 399 € |
| Incident Management, je Person | 399 € |
| SIEM Use-Cases, bis 5 Personen | 790 € |
| Datenschutz für IT-Fachkräfte und HR, bis 10 Personen | 490 € |
| Individualisierte Phishing-Szenarien | +15 % auf den Basispreis |
| Weitere Plätze und Fachplätze | Einzelpreis minus 30 % |
| Schulung | Preis pro Person |
|---|---|
| NIS-2-Geschäftsleitungsschulung | 249 € |
| DORA für Leitungs- und Aufsichtsorgane | 199 € |
| NIS-2-Tabletop-Übung | 149 € |
| CRA: SBOM und Herstellerpflichten | 199 € |
| SIEM Use-Cases | 299 € |
| Notfallmanagement und BCM | 499 € |
| BSI Grundschutz++ Praktiker | 599 € |
| Incident Response und Playbooks | 499 € |
| Interne ISMS-Audits praktisch durchführen | 399 € |
| Informationssicherheitsrisiken bewerten und behandeln | 399 € |
| Berechtigungsmanagement und Rezertifizierung | 399 € |
| Wiederherstellungstests planen und bewerten | 399 € |
| Sicherheitsnachweise für Kunden und Auftraggeber erstellen | 399 € |
| Schwachstellenmanagement vom Fund bis zum Abschluss | 399 € |
| Änderungsmanagement: IT-Änderungen risikoorientiert planen | 399 € |
| Kapazitätsmanagement: Leistung messen, Engpässe erkennen | 399 € |
| Netzwerksicherheit im Unternehmen | 399 € |
| Incident Management: Störungen erkennen, steuern und beheben | 399 € |
| DORA-Fachschulung (alle Domänen) | 590 € |
| Auslagerungsbeauftragter: Grundlagen oder Praktiker | je 690 €, beide 1.190 € |
| Datenschutz für Führungskräfte | 59 € |
| Datenschutz für IT-Fachkräfte oder HR | je 99 € |
Schulungen für alle Beschäftigten gibt es nur im Basispaket.
E-Learning vermittelt das Wissen, live klären wir Ihre Fragen und bringen Ihr Thema voran. Online per Videokonferenz mit Heinrich Markus Schulte, zu jeder der 29 Schulungen buchbar, mit oder ohne Abo.
Fragen klären
290 € netto · 60 Minuten
Thema anpacken
890 € netto · 3 Stunden
Für Abokunden
1.290 € netto · pro Jahr
Sprechstunde und Workshop vermitteln Fachwissen und begleiten die Umsetzung; sie sind keine Rechtsberatung. Termin nach Absprache.
Basispaket, Mindestmenge von 20 Mitarbeitenden à 29 €
NIS-2-Paket: 1.490 € Grundgebühr plus 50 × 29 €
DORA/MaRisk-Paket: 3.900 € Grundgebühr plus 80 × 29 €
Alle Preise netto zzgl. USt. Im Abo sind alle Inhalte, Updates, Lernkontrollen und Teilnahmebescheinigungen enthalten, mit Nachweisliste je Person für Revision und Aufsicht. Einzelplätze mit 12 Monaten Zugang einschließlich Updates. Kostenloser Probezugang zur BCM-Schulung, Demo auf Anfrage.
Ihr Ansprechpartner: Heinrich Markus Schulte
IT-Sachverständiger und IT-Auditor mit 30 Jahren operativer IT-Praxis. Prüft IT so, wie Aufsicht und Abschlussprüfer es tun.
Kostenlos testen
Überzeugen Sie sich selbst: Testen Sie die Schulung „Notfallmanagement und BCM nach BSI-Standard 200-4“ mit Lektionen, Infografiken und Lernkontrollen, so wie Ihre Teilnehmenden sie erleben.
Häufige Fragen
Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen müssen nach § 38 Abs. 3 BSIG regelmäßig an Schulungen teilnehmen, um Cyberrisiken und Risikomanagementpraktiken beurteilen zu können. Die Schulung von IT-Leitung oder Informationssicherheitsbeauftragten ersetzt das nicht.
Nein. Die Geschäftsleitungsschulung ist am BSI-Curriculum für eine Geschäftsleitungsschulung nach NIS-2 ausgerichtet. Alle Schulungen sind eigenständige Angebote des Sachverständigenbüros Schulte und keine Zertifizierung oder Zulassung durch das BSI.
Jede teilnehmende Person erhält einen persönlichen Einladungslink, ohne Passwort und auf jedem Gerät nutzbar. Der Fortschritt wird gespeichert; bestanden ist eine Lernkontrolle ab 75 %. Die Teilnahmebescheinigung kommt als PDF per E-Mail, mit Nummer und Online-Echtheitsprüfung.
Nein. Die Tabletop-Schulung ist eine rollenbezogene Schulung der Übungsleitung nach § 30 Abs. 2 Nr. 7 BSIG. Die Schulungspflicht der Geschäftsleitung nach § 38 Abs. 3 BSIG erfüllt sie nicht.
Der Cyber Resilience Act kennt keine persönliche Schulungspflicht. Die CRA-Schulung unterstützt Hersteller bei der Umsetzung ihrer Pflichten, etwa der SBOM nach Anhang I Teil II Nr. 1 und der Meldepflichten nach Art. 14. Die Bescheinigung belegt die Schulung, nicht die Konformität eines Produkts.
Nein. Die Schulung ist herstellerneutral und folgt dem systemunabhängigen Leitfaden „Security Use-Cases – ein Katalog“ des ISACA Germany Chapter e. V. Beispiele zu Ereigniscodes und Skripten beziehen sich auf Windows und Linux.
Nein. Die Teilnahmebescheinigung belegt die Schulung. Sie ist keine Zertifizierung eines SIEM-Betriebs und kein Prüftestat. Für den Nachweis der Use-Case-Abdeckung enthält die Schulung Berichts- und Nachweisvorlagen.
Für alle Beschäftigten, ohne IT-Vorkenntnisse. Die Schulung dauert rund 107 Minuten, endet mit Lernkontrollen und einer Teilnahmebescheinigung und unterstützt damit die Schulungen zur Cyberhygiene nach § 30 Abs. 2 Nr. 7 BSIG. Die gesonderte Schulungspflicht der Geschäftsleitung nach § 38 Abs. 3 BSIG erfüllt sie nicht; dafür gibt es die Geschäftsleitungsschulung.
Nein. Die Übung läuft vollständig simuliert im Browser, in einem Posteingang wie im Arbeitsalltag. Alle Absender, Firmen und Links sind fiktiv, es werden keine echten Zugangsdaten abgefragt und nichts wird wirklich geöffnet oder versendet. Die Leitung erhält einen anonymisierten Management-Bericht.
Das Leitungsorgan muss sein Wissen nach Art. 5 Abs. 4 DORA durch regelmäßige Schulungen aktuell halten; dafür gibt es die Schulung für Leitungs- und Aufsichtsorgane. Für alle Beschäftigten sind Sensibilisierung und Resilienz-Schulungen nach Art. 13 Abs. 6 Pflichtmodul; dafür gibt es die DORA-Awareness. Wer DORA umsetzt oder prüft, etwa Risiko, Security, Betrieb und Revision, nutzt die Fachschulung. Im DORA/MaRisk-Paket buchen Sie alle drei im Jahresabo für das gesamte Haus.
Für BCM-Beauftragte, IT- und Informationssicherheitsverantwortliche sowie Notfall- und Krisenteams. Die Schulung vermittelt den kompletten BCM-Lebenszyklus nach BSI-Standard 200-4, vom BIA-Vorfilter bis zu Übungen und Management-Review, und endet mit einer prüfbaren Teilnahmebescheinigung. Sie ist im NIS-2-Paket und im DORA/MaRisk-Paket enthalten; einzeln kostet sie 499 € netto pro Person.
Ja, in zwei aufeinander aufbauenden Kursen von je rund zehn Stunden. „Grundlagen und Handwerkszeug“ vermittelt Rechtsrahmen, Einstufung und Steuerung von Auslagerungen nach DORA, MaRisk AT 9 und NIS-2. „Praktiker“ behandelt Lebenszyklus, Verträge, Register, Dienstleistersteuerung und das Auswerten von Prüfberichten. Beide Kurse sind im DORA/MaRisk-Paket enthalten; einzeln kosten sie je 690 € netto pro Person, zusammen 1.190 €.
Vier rollenbasierte Online-Schulungen nach DSGVO und BDSG: für alle Mitarbeitenden, für Führungskräfte, für IT-Fachkräfte und für die Personalabteilung. Jede endet mit einer prüfbaren Teilnahmebescheinigung. Datenschutz für Mitarbeitende ist im Basispaket enthalten, Datenschutz für Führungskräfte im NIS-2-Paket, IT und HR gibt es als Add-on.
Der Jahrespreis setzt sich aus dem Preis pro Mitarbeitendem und einer Grundgebühr zusammen. Das Basispaket mit IT-Sicherheit, Phishing-Simulator, Datenschutz für Mitarbeitende und KI im Arbeitsalltag kostet 29 € netto pro Mitarbeitendem und Jahr bis 100 Beschäftigte, 23 € bis 500 und 17 € darüber, mindestens 20 Mitarbeitende. Das NIS-2-Paket kostet zusätzlich ab 1.490 € Grundgebühr pro Jahr, das DORA/MaRisk-Paket ab 3.900 €. Ein NIS-2-Unternehmen mit 50 Beschäftigten zahlt damit 2.940 € netto pro Jahr.
Ja. Die Praktiker-Schulung „BSI Grundschutz++ Praktiker“ vermittelt die Vorgehensweise nach BSI-Standard 300-1: Anwendungsbereich und Schutzbedarf erheben, das Anforderungspaket aus Zielobjektkategorien ableiten, Risiken nach den Mindestkriterien behandeln und das ISMS im PDCA-Zyklus betreiben. 12 Module, 39 Lektionen, rund 11 Stunden, mit drei Branchen-Fallstudien. Enthalten im NIS-2- und im DORA/MaRisk-Paket, einzeln 599 € netto pro Person.
In 28 Schulungen beantwortet ein KI-Lernbegleiter Rückfragen zum Kursinhalt – in einfacher Sprache und mit Angabe der Lektion, auf die sich die Antwort stützt. An jeder Lernkontrollfrage erklärt er auf Wunsch, worauf die Frage hinauswill. Die Lösungen kennt er nicht: Richtige Antworten und Begründungen liegen in einer eigenen Datei, die er nicht liest. Übermittelt werden nur Kursauszüge und die Frage, keine Namen, E-Mail-Adressen, Ergebnisse oder Bescheinigungsdaten. Die Antworten formuliert ein Sprachmodell; das ist im Fenster gekennzeichnet.
Ja. „Incident Management: Störungen erkennen, steuern und nachhaltig beheben“ behandelt das Störungs- und Serviceanfragenmanagement im IT-Betrieb nach DIN EN ISO/IEC 20000-1, ISO/IEC 27001 Anhang A und den BSI-Bausteinen DER.1 und DER.2.1, mit der Schnittstelle zum Notfallmanagement nach BSI-Standard 200-4 und ISO 22301. 27 Lektionen, 88 Lernkontrollfragen, Mindestbearbeitung 420 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo. Für Sicherheitsvorfälle mit Playbooks und Meldefristen gibt es die Schulung Incident Response und Playbooks.
Ja. „Änderungsmanagement: IT-Änderungen risikoorientiert planen und kontrolliert umsetzen“ zeigt nach DIN EN ISO/IEC 20000-1, ISO/IEC 27001 Anhang A und den BSI-Bausteinen OPS.1.1.3 und OPS.1.1.6, wie Sie Änderungen in drei Klassen einordnen, vollständig beantragen, Abhängigkeiten in sechs Richtungen finden, risikogerecht freigeben, mit Prüfpunkten und spätestem Rücknahmebeginn durchführen und nachbewerten – einschließlich eines Notfallwegs, der kürzt, ohne zu streichen. Fallwerkstatt und sieben Vorlagen. 6 Module, 21 Lektionen, 300 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Kapazitätsmanagement: Leistung messen, Engpässe erkennen, Protokollierung planen“ zeigt nach DIN EN ISO/IEC 20000-1, ISO/IEC 27001 Anhang A und den BSI-Bausteinen OPS.1.1.1, OPS.1.1.5 und DER.1, wie Sie Kapazität aus Servicezielen ableiten, mit Perzentilen statt Mittelwerten messen, Engpässe früh erkennen, Alarme mit klarer Zuständigkeit gestalten, Protokollierung zweckbezogen planen und Leistungszusagen von Dienstleistern prüfen. Allgemeingültige Schwellenwerte nennt die Schulung bewusst nicht. Datenwerkstatt und acht Vorlagen. 8 Module, 27 Lektionen, 420 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Netzwerksicherheit im Unternehmen: Architektur, Betrieb und Kontrolle“ zeigt herstellerneutral nach ISO/IEC 27001 Anhang A und den BSI-Bausteinen NET.1.1, NET.1.2, NET.3.2, NET.2.1, OPS.1.2.5 und DER.1, wie Sie Schutzbedarf und Datenflüsse erheben, das Netz in Zonen trennen, Kommunikation mit begründeten Freigaben kontrollieren, Fernzugriff und Administration über ein Sprungsystem absichern, überwachen und im Vorfall vorbereitet eingrenzen. Architekturwerkstatt und acht Vorlagen. 8 Module, 28 Lektionen, 420 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Schwachstellenmanagement vom Fund bis zum Abschluss“ zeigt aus Sicht des Betreibers nach ISO/IEC 27001 Anhang A, den BSI-Bausteinen OPS.1.1.3 und DER.1 sowie § 30 BSIG, wie Sie Funde aus Scannern und Herstellermeldungen verifizieren, nach Exposition, bekannter Ausnutzung (EPSS, KEV-Katalog), Schwere, vorhandenem Schutz und Geschäftsbezug priorisieren, Ausnahmen befristen, Fristen eskalieren und erst nach einer Kontrollprüfung schließen. Allgemeingültige Behebungsfristen nennt die Schulung bewusst nicht; Sie lernen, eigene Fristen begründet festzulegen. Fallwerkstatt mit fünf Meldungen und sieben Vorlagen. 6 Module, 18 Lektionen, 240 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Wiederherstellungstests planen und bewerten“ zeigt nach BSI-Standard 200-4, IT-Grundschutz-Baustein CON.3, ISO/IEC 27001 Anhang A, ISO 22301 und DORA, wie Sie aus Wiederanlaufzeit und zulässigem Datenverlust ein Testkonzept ableiten, Tests isoliert und sicher durchführen, die Zeit bis zur tatsächlichen Nutzbarkeit messen und das Ergebnis von der Fachseite abnehmen lassen. Eine Fallwerkstatt nach einem Verschlüsselungsangriff und sechs Vorlagen, darunter Testplan, Testprotokoll und fachliche Abnahme. 6 Module, 17 Lektionen, 240 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Dafür gibt es die Schulung „Sicherheitsnachweise für Kunden und Auftraggeber erstellen“. Sie zeigt aus Sicht des bewerteten Dienstleisters, wie Sie Anforderungen nach ISO/IEC 27001, ISO/IEC 27036, § 30 BSIG und DORA einordnen, ein wiederverwendbares Sicherheitsprofil und ein Nachweisverzeichnis aufbauen, mit vier Antworttypen belastbar formulieren und Antworten kontrolliert freigeben – ohne unbelegte Zusagen. Eine Fallwerkstatt mit zwanzig Kundenanforderungen und sechs Vorlagen. 6 Module, 14 Lektionen, 180 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo. Das Sicherheitsprofil lässt sich anschließend im Vercora Lieferantenportal pflegen und per Link teilen.
Ja. „Berechtigungsmanagement und Rezertifizierung in der Praxis“ vermittelt nach ISO/IEC 27001 Anhang A und BSI-Baustein ORP.4, wie Konten und Rechte nachvollziehbar beantragt, fachlich freigegeben, beim Wechsel angepasst und fristgerecht entzogen werden, wie privilegierte Konten, Dienstkonten, Externe und Notfallzugriffe geregelt werden und wie eine Rezertifizierung mit fachlich lesbaren Listen abläuft. Eine Fallwerkstatt mit zwölf Fällen und sechs Vorlagen, darunter ein Muster-Berechtigungskonzept. 6 Module, 15 Lektionen, 180 Minuten. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Informationssicherheitsrisiken bewerten und behandeln“ vermittelt die Methodik nach der Struktur von ISO/IEC 27001 (6.1.2 und 6.1.3), ISO/IEC 27005, BSI-Standard 200-3 und DORA: Szenarien statt Stichwörter, beschriebene Skalen, getrennte Brutto- und Nettobewertung, Maßnahmen nur mit Wirksamkeitsnachweis und eine Risikoakzeptanz mit Entscheider, Begründung und Frist. Eine Fallstudie mit fünf Szenarien führt bis zur Entscheidungsvorlage an die Leitung. 7 Module, 20 Lektionen, rund 7 Stunden, sieben Vorlagen. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „Interne ISMS-Audits praktisch durchführen“ vermittelt die Methodik nach der Struktur von ISO/IEC 27001 (Abschnitt 9.2), dem Leitfaden ISO 19011, BSI IT-Grundschutz und den DORA-Anforderungen an die interne Revision: Auditauftrag und Unabhängigkeit, risikoorientierte Planung, Interviews und Stichproben, Bewertung von Nachweisen und Feststellungen, die tragen. Ein durchgängiger Fall zum Berechtigungsmanagement führt bis zum Bericht und zur Wirksamkeitsprüfung. 7 Module, 21 Lektionen, rund 7 Stunden, sieben Vorlagen. Einzeln 399 € netto pro Person, auch als Add-on zum Abo.
Ja. „KI im Arbeitsalltag“ ist eine 90-minütige Online-Schulung für alle Beschäftigten, die generative KI nutzen: Daten richtig einstufen, Ergebnisse prüfen, Angriffe wie versteckte Anweisungen oder geklonte Stimmen erkennen, Kennzeichnung nach Art. 50 KI-VO und Meldewege. Art. 4 KI-VO verpflichtet Unternehmen, die KI einsetzen, Maßnahmen zur Förderung der KI-Kompetenz ihrer Beschäftigten zu ergreifen; seit dem 27. Juli 2026 gilt die durch die Verordnung (EU) 2026/1744 geänderte Fassung, die geeignete Maßnahmen, aber kein bestimmtes Kompetenzniveau verlangt. Die Schulung ist eine solche Maßnahme und endet mit einer prüfbaren Teilnahmebescheinigung. Sie ist im Basispaket enthalten, ab 17 € netto pro Mitarbeitendem und Jahr.
Ja. Die Online-Schulung „Incident Response und Playbooks“ führt durch den Ablauf nach NIST SP 800-61 und ISO/IEC 27035, eingebettet in BSI-Standard 200-4: vorbereiten, erkennen, eindämmen, beseitigen, wiederherstellen und daraus lernen. Sie behandelt die Meldepflichten nach § 32 BSIG (24 Stunden, 72 Stunden, ein Monat), Art. 33 und 34 DSGVO und DORA, enthält fünf Playbooks etwa für Ransomware und Datenabfluss und drei Rollen-Tracks für Ersthelfer, Responder und Krisenstab. 8 Module, 35 Lektionen, rund 7,5 Stunden. Einzeln 499 € netto pro Person, auch als Add-on zum Abo.
Alle Schulungen laufen über das Vercora Schulungsportal. Es zeigt Teilnahme, Abschlüsse und Bescheinigungen je Person, erstellt einen Management-Bericht als PDF und meldet fällige Auffrischungen nach dem gewählten Intervall von 6, 12, 24 oder 36 Monaten. Jede Bescheinigung ist nummeriert und online auf Echtheit prüfbar; Teilnehmendenlisten gibt es als PDF und CSV.
Ja. Zu jeder Schulung können Sie eine Live-Sprechstunde von 60 Minuten für 290 € netto buchen, für bis zu 5 Teilnehmende. Wenn Sie ein Thema gemeinsam anpacken möchten, etwa eine Business Impact Analyse oder die Einstufung einer Auslagerung, gibt es den Live-Workshop von 3 Stunden für 890 € netto mit Vorbereitung und Ergebnisprotokoll. Abokunden erhalten ein Kontingent von 5 Sprechstunden für 1.290 € pro Jahr.
Ja, die Rollen- und Fachschulungen gibt es auch als Einzelplatz mit 12 Monaten Zugang, zum Beispiel die NIS-2-Geschäftsleitungsschulung für 249 € netto. Schulungen für alle Beschäftigten gibt es nur im Basispaket.
Das Abo läuft 12 Monate, Einzelplätze gelten 12 Monate einschließlich Updates. Alle Schulungen sind auf Deutsch verfügbar, ausgewählte Schulungen zusätzlich auf Englisch; die Bescheinigung folgt der gewählten Sprache.
Angebot anfragen
Wählen Sie ein Paket, ein Add-on oder einen Einzelplatz und nennen Sie die Zahl Ihrer Mitarbeitenden oder Teilnehmenden. Sie erhalten ein Angebot; nach der Buchung richtet das Büro den Zugang zum Schulungsportal ein.
Mehrere Pakete, Add-ons oder ein Live-Termin? Nennen Sie Schulung und Thema in der Nachricht.
Die Schulungen sind eigenständige Angebote des Sachverständigenbüros Schulte und keine Zertifizierung oder Zulassung durch das BSI. Keine Rechtsberatung.
Ihr Ansprechpartner: Heinrich Markus Schulte
IT-Sachverständiger und IT-Auditor mit 30 Jahren operativer IT-Praxis. Prüft IT so, wie Aufsicht und Abschlussprüfer es tun.