Startseite / Über mich
ÜBER MICH
Vom Systemintegrator zum Sicherheitsarchitekten
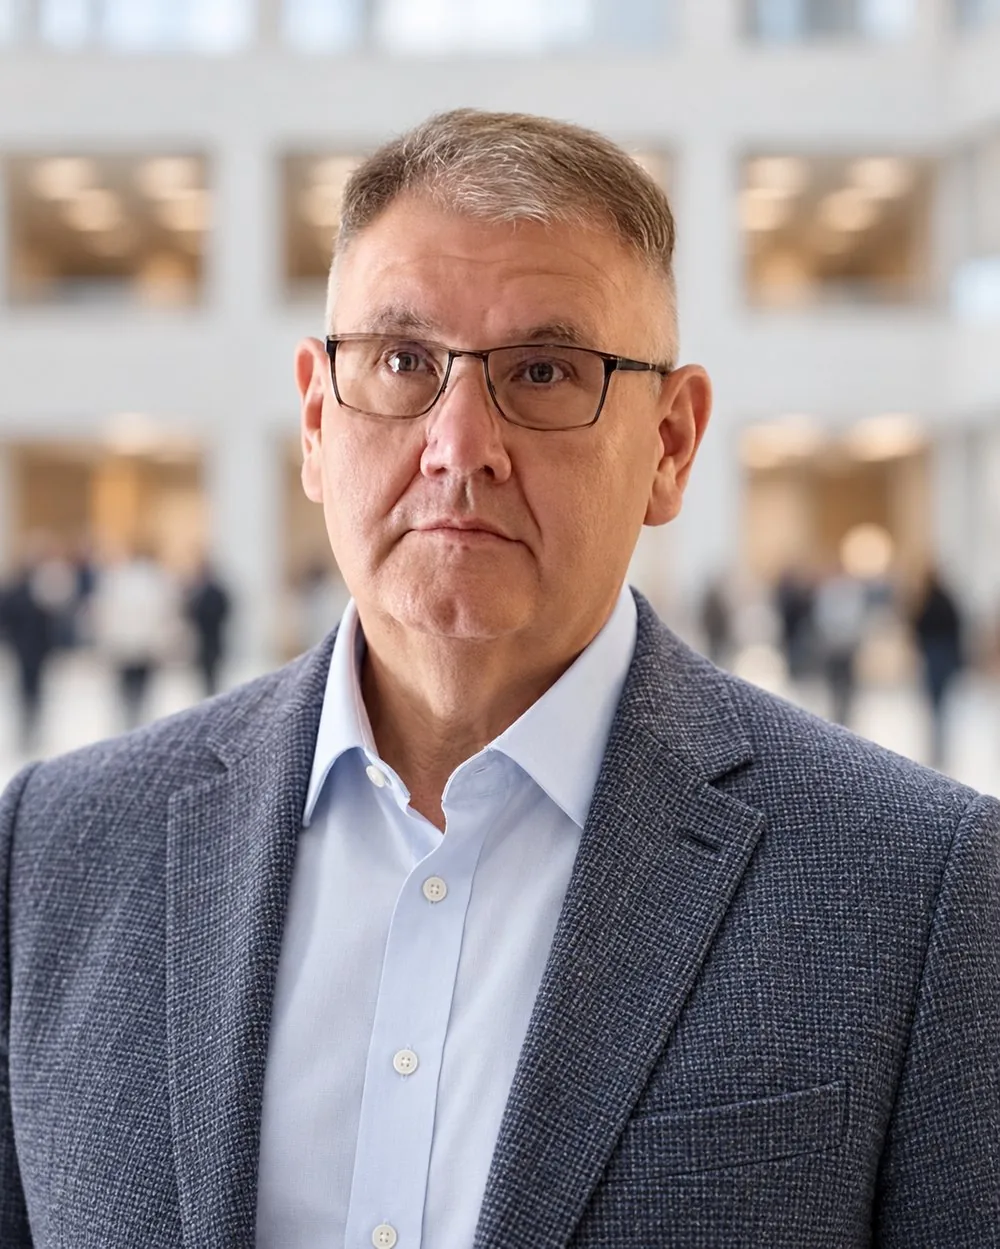
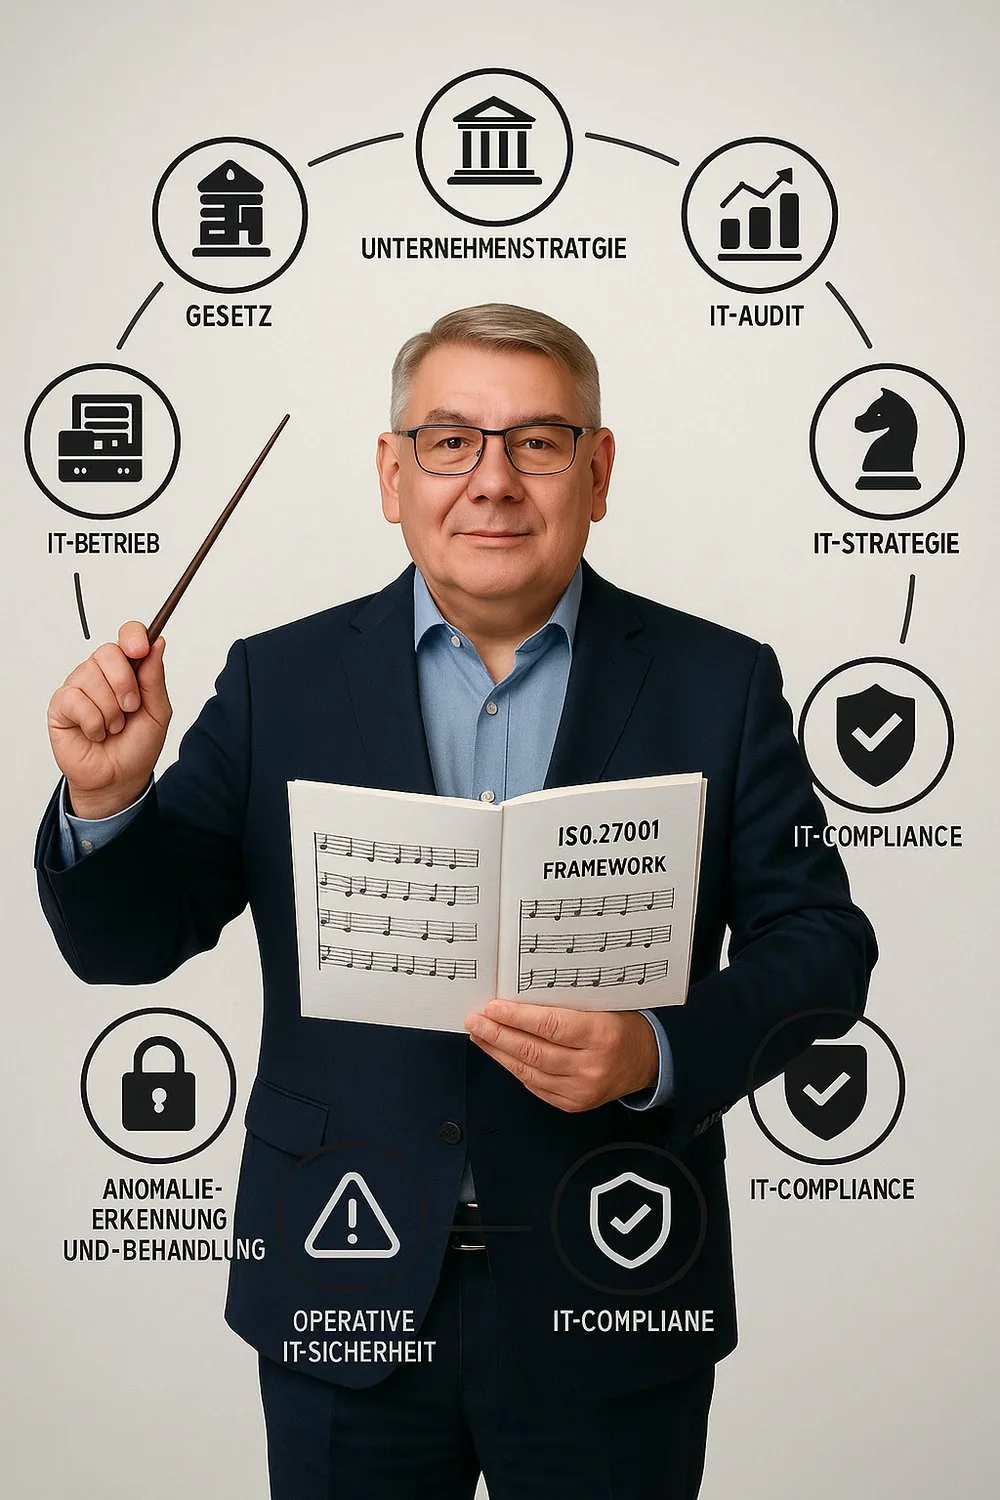
Ich habe als Fachinformatiker für Systemintegration angefangen, mit den Händen an der Infrastruktur. Heute berate und prüfe ich als Auditor und IT-Sachverständiger und bin die Brücke zwischen IT-Betrieb und Management.
Diese operative Erfahrung prägt meinen Blick: Ich weiß, wo Technik stark ist und wo sie verwundbar wird.
„Sicherheit beginnt im Denken – und endet im Handeln.“

MOTIVATION
Sicherheit muss funktionieren, nicht nur bestehen
Regelwerke und Standards sind für mich Werkzeuge für Stabilität und Vertrauen, keine Checklisten. Ein gutes Sicherheitskonzept erkennt man daran, dass es verstanden, akzeptiert und umgesetzt wird.
Als Sachverständiger arbeite ich neutral, faktenbasiert und nachvollziehbar. Ich prüfe, bewerte und erkläre, ohne zu belehren.
Meine Schwerpunkte
Audit & Compliance
Prüfungen durchführen, vorbereiten und begleiten.
Regulatorik
DORA, NIS2, MaRisk, BAIT, DSGVO in gelebte Prozesse übersetzen.
ISMS
Nach ISO 27001 und BSI IT-Grundschutz.
BCM & Notfall
ISO 22301 und BSI 200-4.
Technische Tiefe
Netzwerkarchitektur, Infrastruktur, Härtung.
QUALIFIKATIONEN
Geprüft, bevor ich prüfe
CISA
ISACA
CISM
ISACA
CEH
EC-Council
CIPP/E
IAPP
T.I.S.P.
TeleTrusT
ITIL 4 MP
Managing Professional
Lead Auditor & Implementer
PROFIL ALS PDF
Mein Profil herunterladen
Werdegang, Projekte, Zertifizierungen und Schwerpunkte auf einen Blick. Nach Eingabe Ihrer E-Mail-Adresse startet der Download sofort; den Link erhalten Sie zusätzlich per E-Mail.
Für Wirtschaftsprüfungsgesellschaften gibt es eine kompakte Fassung mit Fokus auf IT-Audit, IDW-Standards und Prüfungserfahrung.
PERSÖNLICH
Bodenständig und neugierig
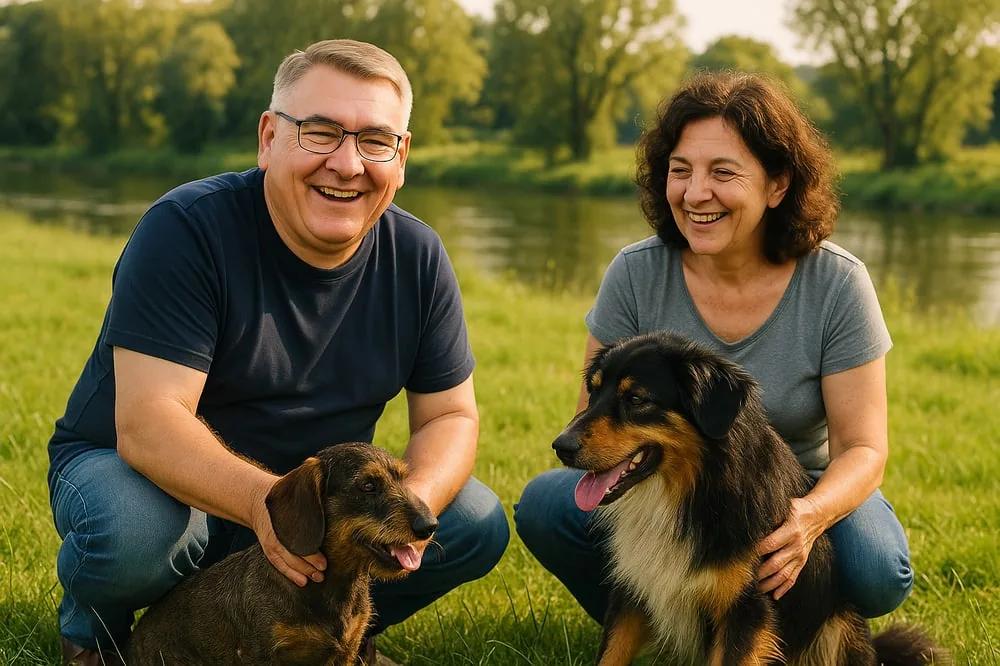
Familie und unsere zwei Hunde sind mir wichtig. Und ich koche gern: Wie im Sicherheitsmanagement entscheiden gute Zutaten, Sorgfalt und das richtige Timing über das Ergebnis.
Meine Vision: Informationssicherheit als Architektur des Vertrauens, die Menschen schützt und Organisationen handlungsfähig hält.