§ 38 Abs. 3 BSIG
NIS-2-Geschäftsleitungsschulung
Für Geschäftsführung und Vorstand, am BSI-Curriculum ausgerichtet.
ab 249 € netto pro Person
Zur Geschäftsleitungsschulung →MENSCH · VERSTAND · MASCHINE
Sachverständiger, IT-Auditor, Ethical Hacker und Notfallmanager in einer Person, mit 30 Jahren operativer IT-Praxis.
Ich prüfe Ihre IT so, wie Aufsicht und Abschlussprüfer es tun werden, und begleite Sie, bis die Nachweise stehen.
LEISTUNGEN
FÜR WEN ICH ARBEITE
Wählen Sie, was auf Sie zutrifft. Sie landen direkt bei der passenden Leistung, mit Preisen, Ablauf und Antworten auf die häufigsten Fragen.
DORA-Prüfungsvorbereitung, IKT-Risikomanagement, Informationsregister und Drittparteienrisiko.
DORA-Ready Audit →IT-Prüfungskapazität nach IDW PS 330 und ISA [DE] 315, dokumentiert im Format Ihrer Arbeitspapiere.
IT-Audit für Wirtschaftsprüfer →NIS2 umsetzen mit persönlichem Coaching und open-isms, dazu vCISO, BCM und Beauftragtenwesen.
NIS2 as a Service →Sicherheitsnachweise für NIS2, DORA und CRA einmal pflegen und jedem Kunden per Link freigeben.
Lieferantenportal →01
30 Minuten, online buchbar. Wir klären Ausgangslage, Fristen und Ziel.
02
Sie erhalten ein Angebot mit Umfang, Terminen und Preis, auf Wunsch mit dem Readiness-Check zum Festpreis als Einstieg.
03
Ich arbeite mit dem Blick des Prüfers: Ergebnisse, die vor Aufsicht, Abschlussprüfer und Kunden bestehen.
EINSTIEGSANGEBOT
In 5 Tagen wissen Sie, wo Sie stehen, zum Festpreis.
EIGENE PLATTFORM
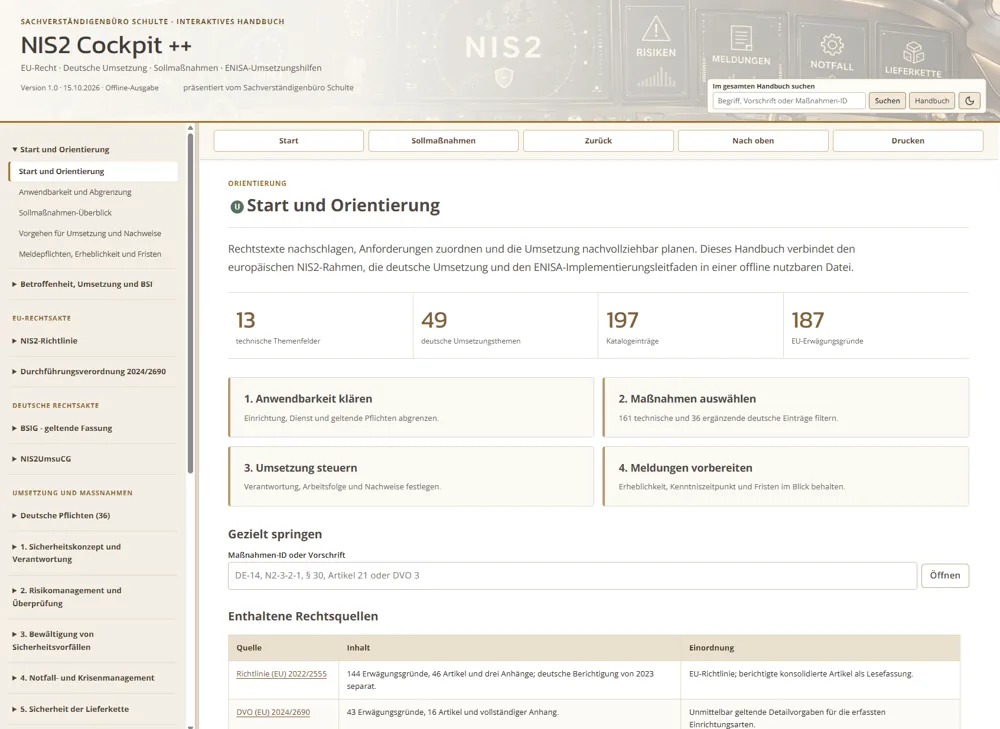
Rechtsanforderungen verstehen, Betroffenheit prüfen, Maßnahmen bewerten und die Umsetzung nachvollziehbar dokumentieren. Praxisnah, strukturiert, offline nutzbar.
197
Maßnahmen mit Rechtsbezug
49
Umsetzungskapitel nach ENISA
Neu · DORA · NIS-2 · CRA
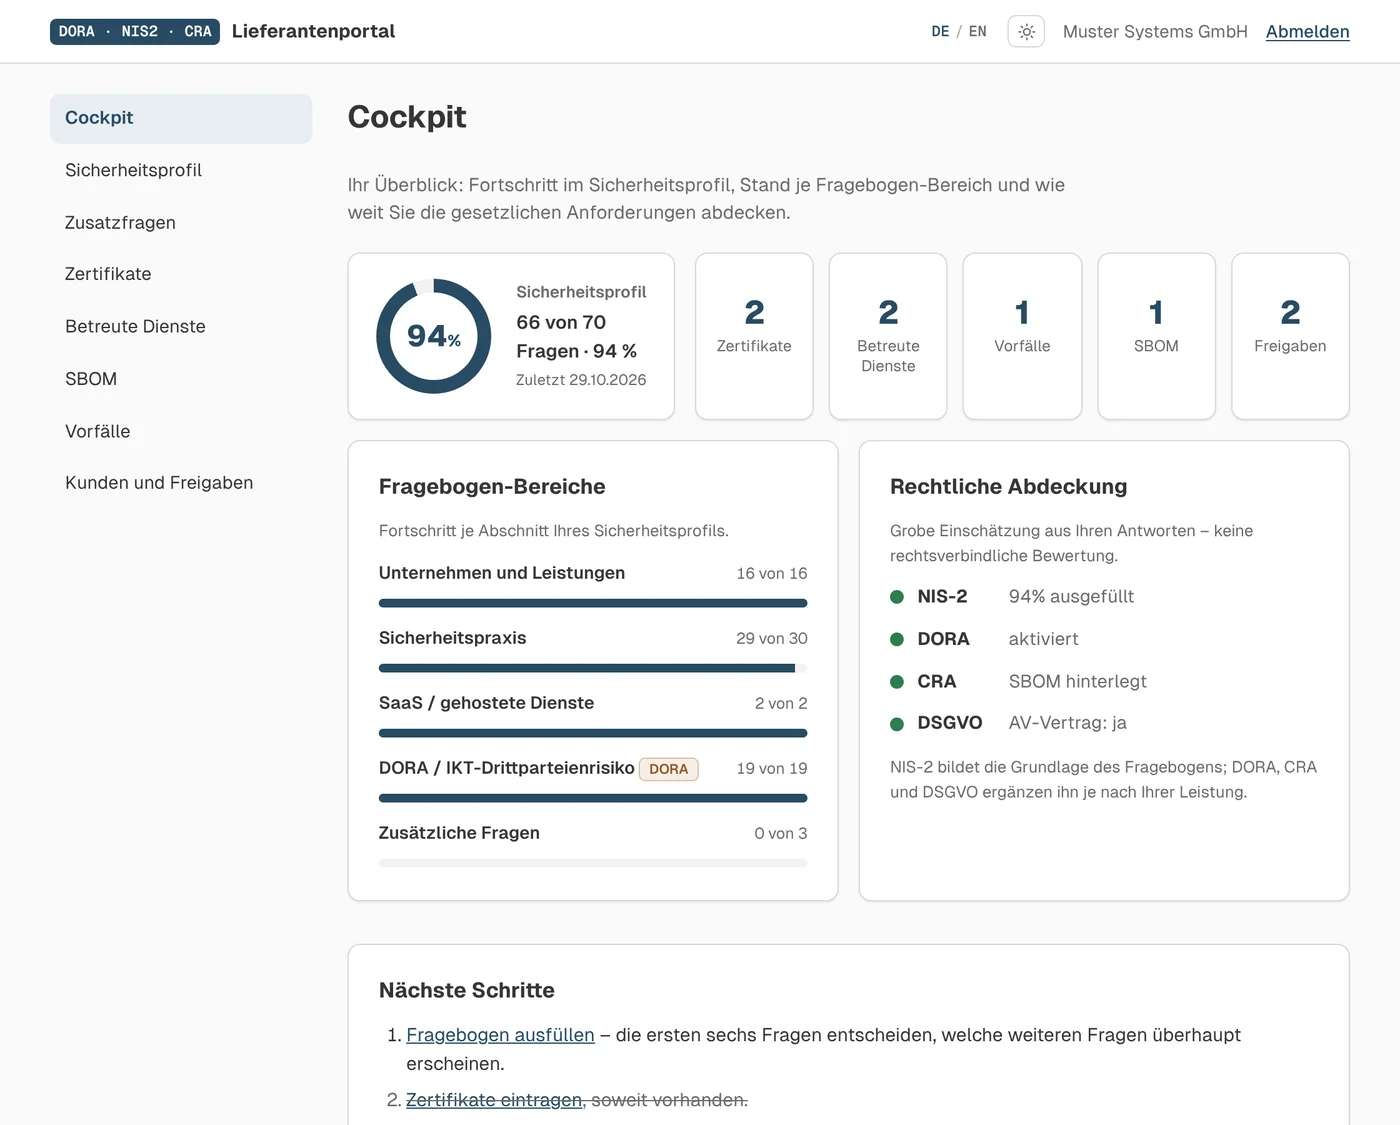
Lieferanten füllen den Sicherheitsfragebogen einmal aus, 72 Felder über NIS-2, CRA und DSGVO plus DORA-Self-Assessment, und geben ihr Profil jedem Kunden über einen persönlichen Link frei. Mit Zertifikaten, SBOM und strukturierten Vorfallsmeldungen, ohne Software und ohne Konto beim Kunden.
Neu · Online-Schulungen mit Nachweis
Drei Online-Schulungen für Geschäftsleitung, Übungsleitung und Produktentwicklung: im eigenen Tempo, mit Lernkontrollen und nummerierter, online prüfbarer Teilnahmebescheinigung.
§ 38 Abs. 3 BSIG
Für Geschäftsführung und Vorstand, am BSI-Curriculum ausgerichtet.
ab 249 € netto pro Person
Zur Geschäftsleitungsschulung →§ 30 Abs. 2 Nr. 7 BSIG
Für die Leitung der jährlichen Übung zur Vorfallbewältigung.
ab 149 € netto pro Person
Zur Tabletop-Schulung →VO (EU) 2024/2847
Für Produkt, Entwicklung und Security bei Herstellern.
ab 199 € netto pro Person
Zur CRA-Schulung →
IT-AUDIT & DIGITALE RESILIENZ
Meine IT-Audits ergänzen die Jahresabschlussprüfung nach HGB § 316 und § 316a um eine fundierte technische Analyse. Für Banken und Versicherer prüfe und bestätige ich Notfall-, Krisen- und Wiederherstellungspläne.
SERVICE-PORTFOLIO
WAS KUNDEN SAGEN
„Seine Expertise bei der DORA-Implementierung stellte sicher, dass unsere Bank alle neuen regulatorischen Anforderungen prüfungssicher und umsetzbar erfüllte.“
„Heinrich Markus Schultes tiefes technisches Wissen und sein regulatorisches Verständnis sind unübertroffen. Seine Einblicke waren für unser IT-Audit von unschätzbarem Wert.“
„… Da die DORA eine enge Orientierung an internationalen Standards (ISO 27001, NIST) hat, sind Sie mit Hrn. Schulte gut aufgestellt, denn er ist in den gängigen Frameworks zur Informationssicherheit ein absoluter Profi.“
Partner, die uns vertrauen
IHR ANSPRECHPARTNER
Ich verbinde die prüferische Perspektive mit tiefem technischen Verständnis von Cyber-Bedrohungen und IT-Infrastrukturen. Ich leite komplexe IT-Audits im Rahmen gesetzlicher Abschlussprüfungen und Sonderprüfungen, mit Fokus auf die Härtung kritischer Systeme und regulatorische Konformität.
HÄUFIGE FRAGEN
Auf die risikoorientierte Prüfung von IT-Systemen, Prozessen und Kontrollstrukturen nach IDW PS 330, ISAE 3000 und ISA [DE] 315 (revised) sowie der GoBD.
Mit Gap-Analysen, Prüfungsvorbereitung, Nachweisführung und Bescheinigungen zur Informationssicherheit, für KRITIS-Betreiber nach NIS2 und für den Finanzsektor nach DORA.
Ich prüfe und bestätige Notfall-, Krisen- und Wiederherstellungspläne und teste, ob die geplanten Wiederherstellungszeiten auch wirklich erreichbar sind.
CISA, CISM, Certified Ethical Hacker (CEH), ITIL 4 Managing Professional, CIPP/E sowie Lead Auditor & Implementer für ISO 27001, ISO 22301 und ISO 27701 und BSI 200-1 bis 4.
Der IT-Auditor unterstützt den Wirtschaftsprüfer als Fachexperte für Informationssysteme. Er bewertet IT-gestützte Prozesse, interne Kontrollen und Systemumgebungen, die für die Finanzberichterstattung relevant sind, und stärkt so die Aussagekraft des Prüfungsurteils.
KOSTENLOSE WERKZEUGE
Lassen Sie uns in 30 Minuten klären, wo Ihr größtes Risiko liegt. Kostenlos und unverbindlich.