Grundprinzipien und Rollen
Minimalprinzip, Kenntnis nur bei Bedarf; wer beantragt, freigibt, umsetzt und kontrolliert
Startseite / Schulungen / Berechtigungsmanagement
Neu · ISO/IEC 27001 Anhang A · BSI ORP.4 · Funktionstrennung
Wer darf was – und warum noch? Die Schulung vermittelt, wie Konten und Rechte nachvollziehbar beantragt, freigegeben, geändert und entzogen werden, und wie eine Rezertifizierung abläuft, die fachlich entschieden und belegbar ist. So arbeiten Fachbereich, Personalwesen und IT zusammen. Für IT-Administration, Anwendungsverantwortliche, Führungskräfte mit Freigabebefugnis, Schnittstellen zum Personalwesen, ISB und interne Kontrollverantwortliche; vorausgesetzt wird ein Grundverständnis von Benutzerkonten und Anwendungen.
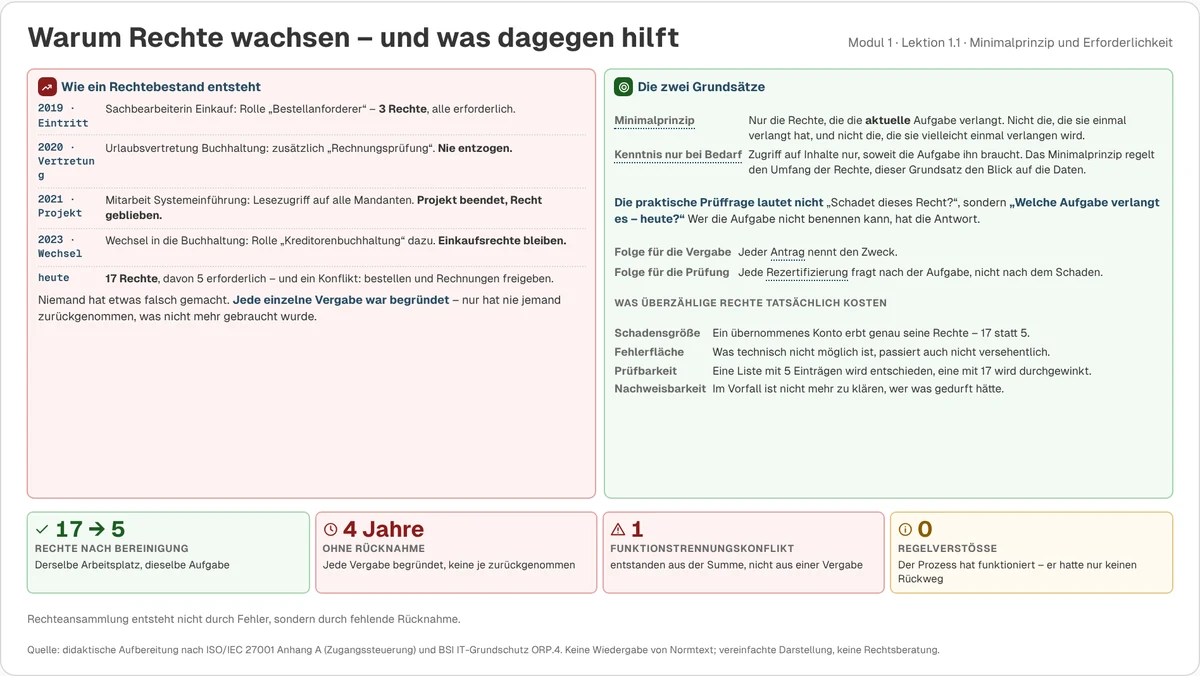
In fast jeder Organisation haben Beschäftigte mehr Rechte, als sie brauchen – nicht durch Regelverstöße, sondern weil Rechte einzeln vergeben und nie zurückgenommen werden. Beim Wechsel bleiben alte Rechte bestehen, nach dem Austritt wird gesperrt statt entzogen, Rezertifizierungslisten mit technischen Gruppennamen werden durchgewinkt, und Dienst-, Notfall- und Externenkonten fallen aus allen Prozessen heraus.
ISO/IEC 27001 verlangt im Anhang A geregelte Zugriffskontrolle, Identitätsmanagement, die Verwaltung privilegierter Zugangsrechte und die regelmäßige Überprüfung von Zugangsrechten; der BSI-Baustein ORP.4 beschreibt das Verfahren. Die Schulung setzt getrennte Rollen für Antrag, Freigabe, Umsetzung und Kontrolle dagegen, den Wechsel als Neuaufbau und Listen, die fachlich entschieden werden können.
Minimalprinzip, Kenntnis nur bei Bedarf; wer beantragt, freigibt, umsetzt und kontrolliert
Auslösung aus dem Personalsystem, Neuaufbau beim Wechsel, Sperrung, Entzug und Löschung mit Fristen
Rollenmodell und Einzelrechte, privilegierte Konten, Dienstkonten, Externe und Notfallzugriff
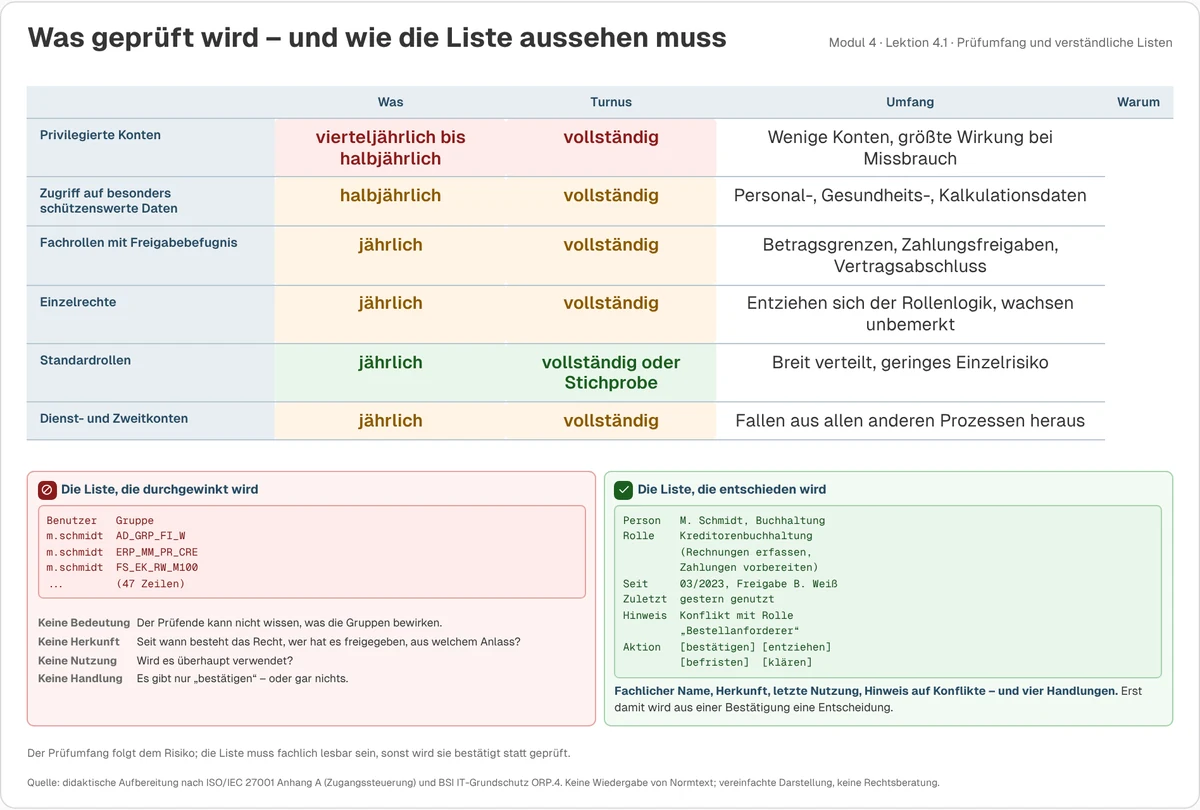
Prüfumfang nach Risiko, lesbare Listen, vier Entscheidungen, Entzug und Abschlusskontrolle
Zwölf Fälle aus einem echten Rechtebestand: entscheiden, begründen, Konflikte auflösen, dokumentieren
Sechs Kennzahlen mit den Handlungen, die daraus folgen, und ein persönlicher Maßnahmenplan

Berechtigungen in der Praxis: In Vercora führen Sie Berechtigungen mit Funktionstrennung und Rezertifizierung im Rahmen des ISMS. Den passenden Prüfansatz vermittelt Interne ISMS-Audits praktisch durchführen, deren durchgängiger Fall ebenfalls ein Berechtigungsmanagement ist.
Prüferblick
„Die Frage ist nie, ob ein Recht schadet, sondern welche Aufgabe es heute verlangt. Wer sie bei jedem Antrag stellt, braucht die übrigen Regeln seltener.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Broschüre als PDF (4 Seiten, 840 KB)
So buchen Sie: Einzeln ohne Abo: 399 € netto pro Person, 12 Monate Zugang. Als Add-on zum Abo zum selben Preis je Person. Ergänzt die Schulungen zu internen ISMS-Audits, Risikobewertung und BSI Grundschutz++.
Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Berechtigungskonzept und Rezertifizierung für Ihr Haus aufsetzen, 890 €
Live-Termin anfragenUnternehmensweite Lizenz, White-Label und Betrieb auf Ihrem eigenen Webspace auf Anfrage; Testzugang und Demo auf Anfrage. Grundlage: Anforderungen von ISO/IEC 27001 (Anhang A, Zugangssteuerung) und BSI-IT-Grundschutz-Baustein ORP.4; Normtexte werden nicht wiedergegeben. Maßgeblich sind die gültigen Originaldokumente sowie Berechtigungskonzept, Fristen und Freigaberegeln Ihrer Organisation. Rechtsstand November 2026. Die Bescheinigung bestätigt die Teilnahme; sie ist keine Zertifizierung und kein Prüftestat. Keine Rechtsberatung. „BSI“ ist ein Kennzeichen des BSI.
Passend dazu
Alle 25 Schulungen im Überblick → Schulungen nach Zielgruppe finden
Einzelplatz, Jahresabo oder Schulungspaket
Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.