Mitglied im BISG e. V. · Düsseldorf +49 151 12479963sachverstaendiger@itschulte.deLogin Vercora

Startseite / Schulungen / SIEM Use-Cases

NIS-2 · DORA · ISO/IEC 27001 · ISACA-Leitfaden

SIEM Use-Cases: Angriffserkennung nachweisbar schulen

Die Online-Schulung, mit der IT-Governance und IT-Betrieb Security Use-Cases beherrschen und ihre Angriffserkennung belegbar steuern. Auf Basis des Leitfadens „Security Use-Cases – ein Katalog“ des ISACA Germany Chapter e. V., verknüpft mit MITRE ATT&CK® und BSI IT-Grundschutz.
Katalog
42 Use-Cases
Lektionen
63
Lernkontrollen
61
Dauer
rund 4,5 Std.
Bestehen
ab 75 %
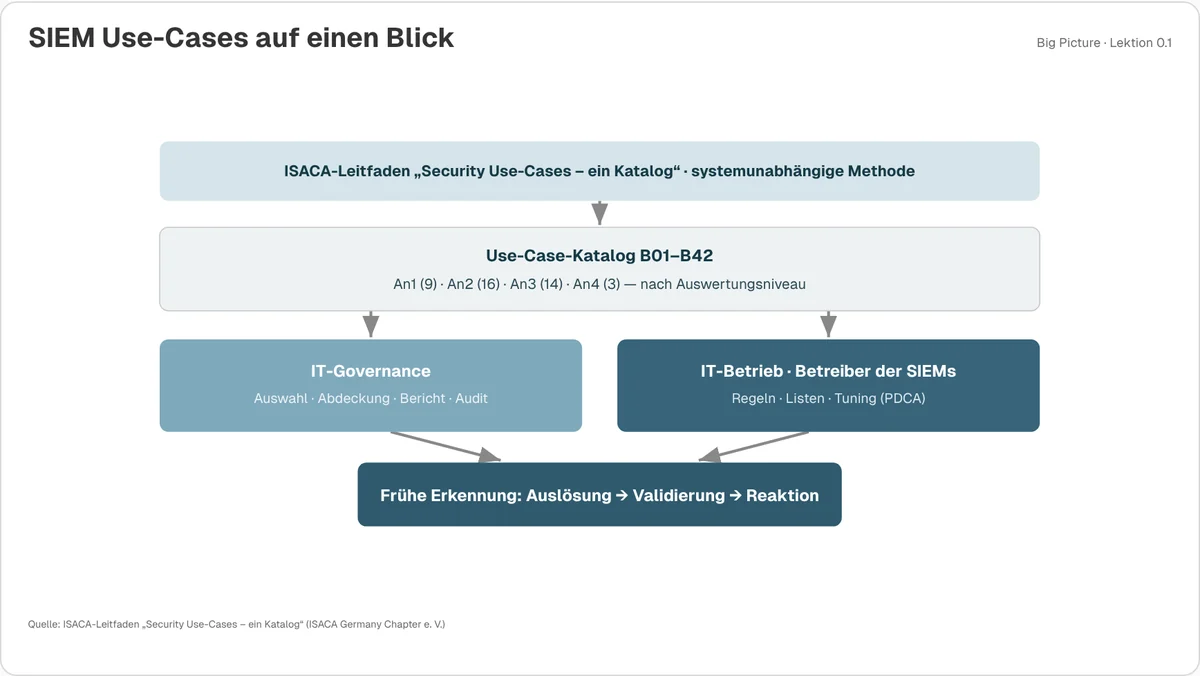
SIEM Use-Cases auf einen Blick: Der ISACA-Leitfaden liefert den Use-Case-Katalog B01 bis B42 nach Auswertungsniveau An1 bis An4; IT-Governance steuert Auswahl, Abdeckung, Bericht und Audit, der IT-Betrieb Regeln, Listen und Tuning; Ziel ist die frühe Erkennung mit Auslösung, Validierung und Reaktion

Warum Angriffserkennung Pflicht ist

Betreiber kritischer Anlagen müssen nach § 31 Abs. 2 BSIG Systeme zur Angriffserkennung einsetzen. Für wichtige und besonders wichtige Einrichtungen gehört die Bewältigung von Sicherheitsvorfällen zu den Risikomanagementmaßnahmen nach § 30 BSIG. DORA verlangt von Finanzunternehmen Mechanismen zur Erkennung anomaler Aktivitäten (Art. 10), ISO/IEC 27001 die Überwachung von Netzen, Systemen und Anwendungen (Anhang A, Control 8.16).

Prüfer und Aufsicht fragen nicht nur, ob ein SIEM läuft, sondern welche Use-Cases es abdeckt, warum, und wer das steuert. Genau das vermittelt die Schulung.

Für wen

  • IT-Governance, Informationssicherheitsbeauftragte und Auditoren: Use-Cases auswählen, Abdeckung steuern, Bericht und Audit führen
  • IT-Betrieb und SOC: Ereignisse, Regeln, Listen und Tuning, mit Skripten und Logcode-Referenz
  • Geschäftsleitung: Pflicht, Risiko und Nachweis der Angriffserkennung verstehen

Ihr Nutzen

  • Nachweis führen: Teilnahmebescheinigung, online prüfbar, plus Berichts- und Nachweisvorlagen mit Abdeckungsmatrix und Audit-Prüfpunkten
  • Audit-fest dokumentieren: Abdeckung je Assetklasse und Use-Case, begründete Abweichungen, Rezertifizierung und Maßnahmenplan
  • Team sofort befähigen: Ereigniscodes, Regelsprache, Positiv- und Negativlisten, Tuning, mit PowerShell- und Linux-Beispielen
  • Herstellerneutral: Methode statt Produktmarketing, für jedes SIEM anwendbar
Methode

Niveaus, Landschaften, Abdeckung

Auswertungsniveaus An1–An4, IT-Landschaften L01–L05, ATT&CK-Abdeckung

Betrieb

Regeln, Listen, Tuning

Ereigniscodes, Regelsprache, Positiv- und Negativlisten, Tuning, Steckbriefe

Katalog

Alle 42 Use-Cases B01–B42

Als Steckbriefe, dazu Berichts- und Audit-Vorlagen sowie Referenzen

Referenzen

BSI, MITRE ATT&CK®, Logcodes

BSI-Bausteine, ATT&CK-Referenz mit Navigator-Aufruf, Nachschlagewerk Windows/Linux mit mehr als 400 Audit-Events
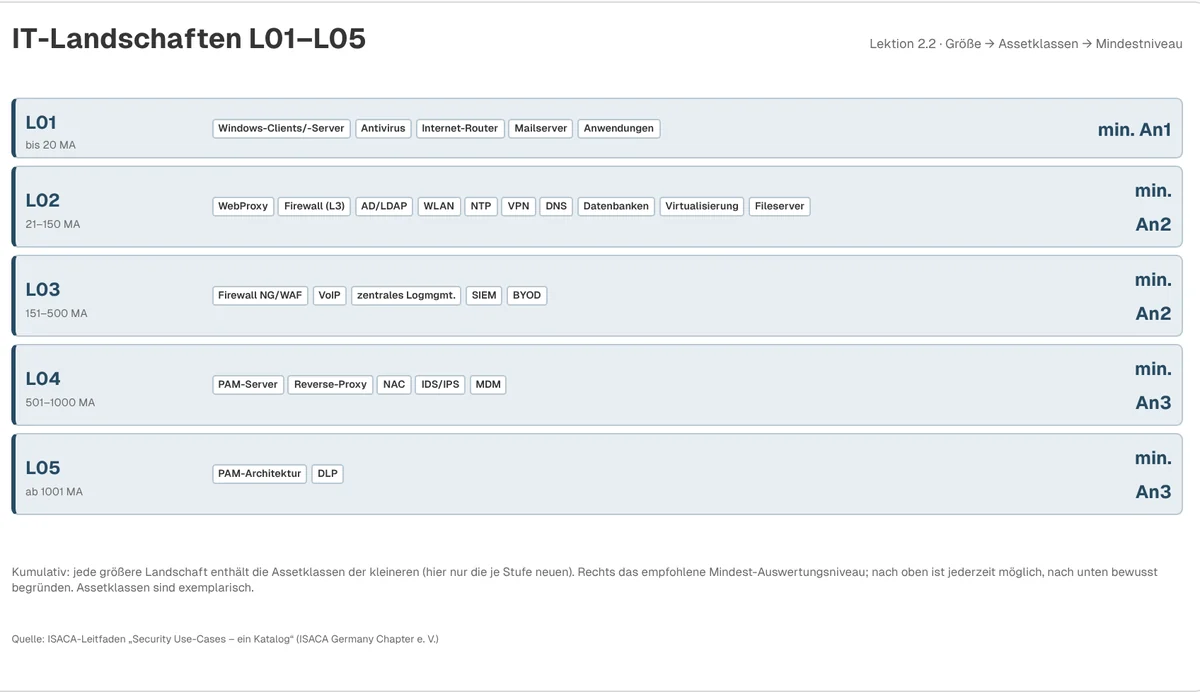
IT-Landschaften L01 bis L05: von bis zu 20 bis über 1.000 Mitarbeitende, typische Assetklassen je Stufe und das empfohlene Mindest-Auswertungsniveau An1 bis An3
Größe, Landschaft, Niveau. Welches Auswertungsniveau zu Ihrer IT-Landschaft passt.
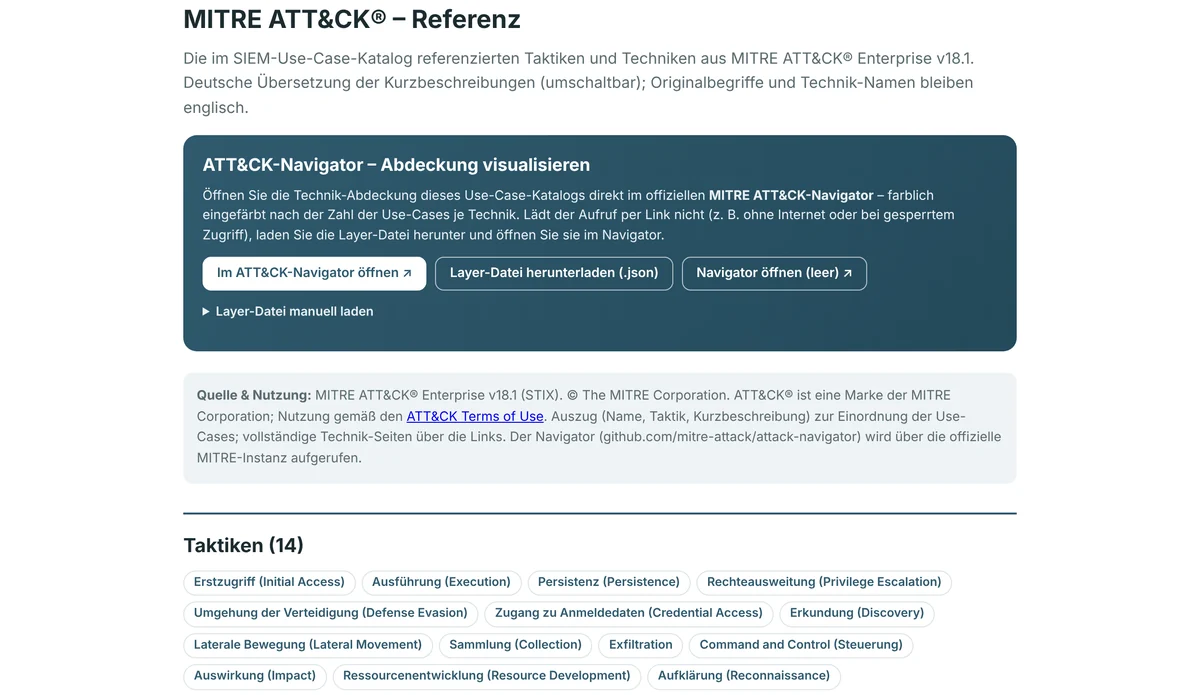
MITRE-ATT&CK-Referenz der Schulung mit Aufruf des ATT&CK-Navigators zur Visualisierung der Abdeckung und den 14 Taktiken
MITRE-ATT&CK-Referenz. Abdeckung der Use-Cases im Navigator sichtbar machen.
Berichts- und Nachweisformular zur Use-Case-Abdeckung mit Deckblatt, Kennzahlen, Rezertifizierung, Maßnahmen und Regulatorik-Zuordnung
Audit-fähiges Nachweisformular. Abdeckung, Kennzahlen und Maßnahmen als Vorlage.
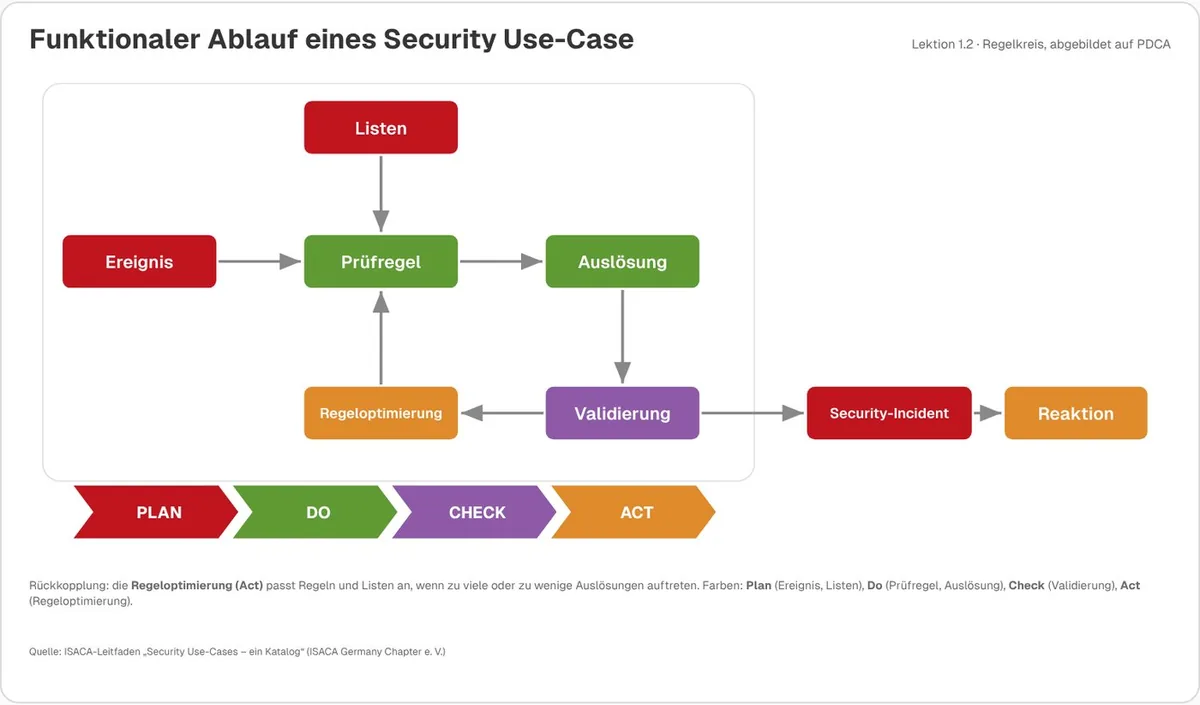
Funktionaler Ablauf eines Security Use-Case als Regelkreis: Ereignis und Listen fließen in die Prüfregel, Auslösung, Validierung, Security-Incident und Reaktion, Rückkopplung über Regeloptimierung im PDCA-Zyklus
Ablauf eines Use-Case. Vom Ereignis bis zur Regeloptimierung.
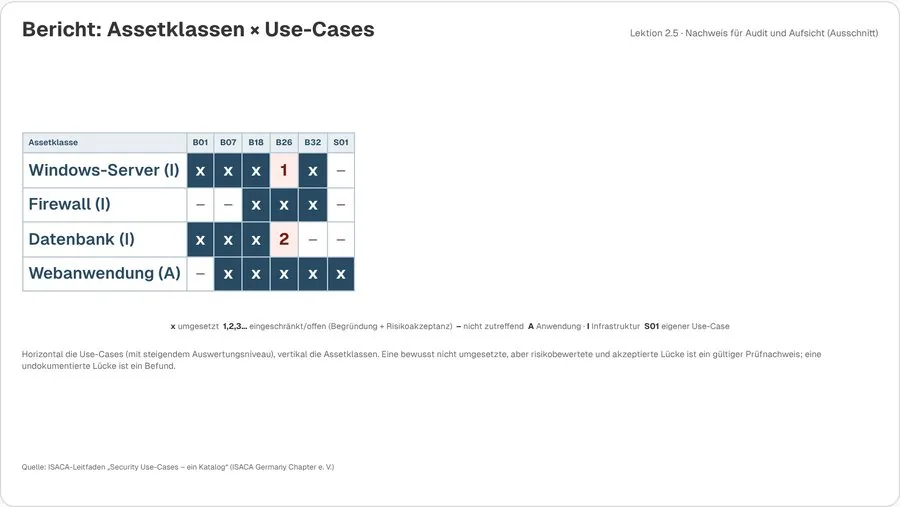
Bericht Assetklassen mal Use-Cases: Matrix mit der Abdeckung je Assetklasse wie Windows-Server, Firewall, Datenbank und Webanwendung
Abdeckungsmatrix. Assetklassen und Use-Cases im Bericht.
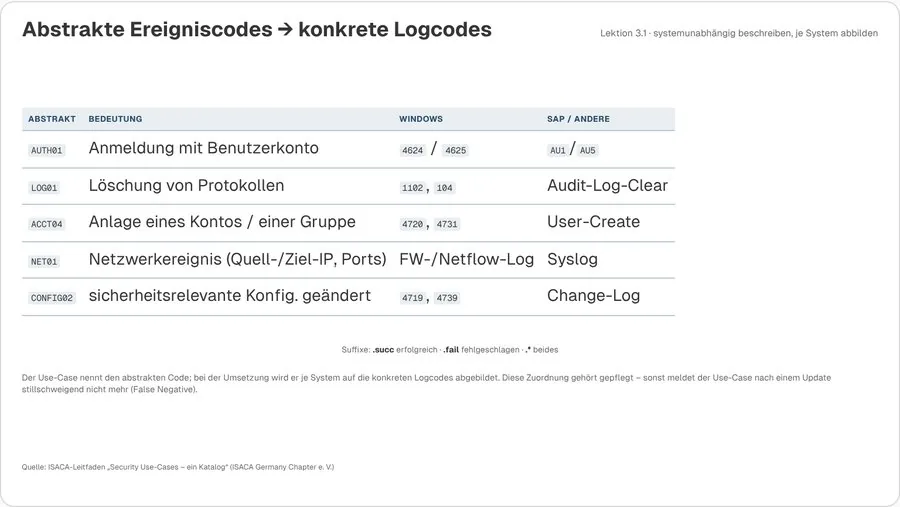
Tabelle abstrakter Ereigniscodes und konkreter Logcodes für Windows und SAP, etwa Anmeldung, Löschung von Protokollen, Kontoanlage und Konfigurationsänderung
Ereigniscodes und Logcodes. Systemunabhängig beschreiben, je System abbilden.

Nachweis: Teilnahmebescheinigung mit Nummer, online verifizierbar. Sie belegt die Teilnahme; sie ist keine Zertifizierung eines SIEM-Betriebs und kein Prüftestat.
Heinrich Markus Schulte

Prüferblick

„In Prüfungen sehe ich selten fehlende Technik, aber oft fehlende Begründung, warum genau diese Use-Cases laufen und andere nicht.“

Heinrich Markus Schulte · IT-Auditor und Sachverständiger

Fragen, die Aufsicht und Prüfer stellen

  • Welche Use-Cases sind für Ihre IT-Landschaft das Minimum, und warum?
  • Wie wird die Wirksamkeit der Regeln geprüft und dokumentiert?
  • Welche ATT&CK®-Taktiken sind nicht abgedeckt, und wer hat das akzeptiert?
  • Wie oft werden Regeln, Listen und Ausnahmen überprüft?

Broschüre als PDF (4 Seiten, 550 KB)

So buchen Sie: Als Add-on zum Abo für 790 € netto pro Jahr (bis 5 Personen). Einzeln ohne Abo: 299 € netto pro Person, 12 Monate Zugang.

Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Ihre Use-Cases priorisieren und gegen MITRE ATT&CK abgleichen, 890 €

Live-Termin anfragen

Unternehmensweite Lizenz und White-Label auf Anfrage; Testzugang und Demo möglich. Grundlage: ISACA-Leitfaden „Security Use-Cases – ein Katalog“ (ISACA Germany Chapter e. V.). MITRE ATT&CK® ist eine Marke der MITRE Corporation. Keine Rechtsberatung.

Passend dazu

Weitere Schulungen für diese Aufgaben

Alle 25 Schulungen im Überblick → Schulungen nach Zielgruppe finden

Einzelplatz, Jahresabo oder Schulungspaket

Sprechen Sie uns an

Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.