Auftrag, Rollen und Planung
Abgrenzung zu Beratung und Linienkontrolle, Unabhängigkeit, Ziel, Umfang, Kriterien, risikoorientierter Auditplan
Startseite / Schulungen / Interne ISMS-Audits
Neu · ISO/IEC 27001 Abschnitt 9.2 · ISO 19011 · DORA
Interne Audits, die tragen: Die Schulung befähigt Sie, ein abgegrenztes ISMS-Audit vorzubereiten, durchzuführen und nachvollziehbar zu dokumentieren. Sie legen Auditkriterien und Umfang fest, planen risikoorientiert, führen Interviews und Stichproben durch, beurteilen die Aussagekraft von Nachweisen und formulieren Feststellungen, die einer Prüfung standhalten. Ein durchgängiger Fall, das Audit eines Berechtigungsmanagements, begleitet Sie bis zum Abschluss-Quiz. Für interne Auditoren, Informationssicherheitsbeauftragte, Compliance-Verantwortliche, Revision und Beschäftigte mit Kontrollaufgaben; Grundkenntnisse eines ISMS werden vorausgesetzt.
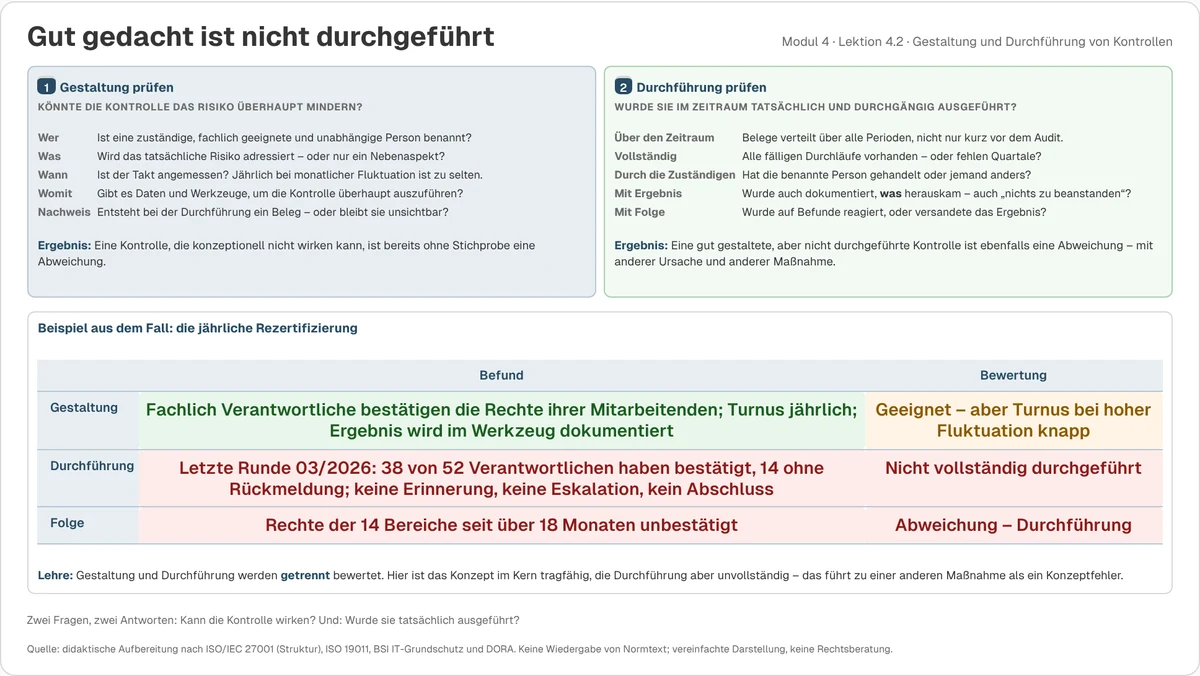
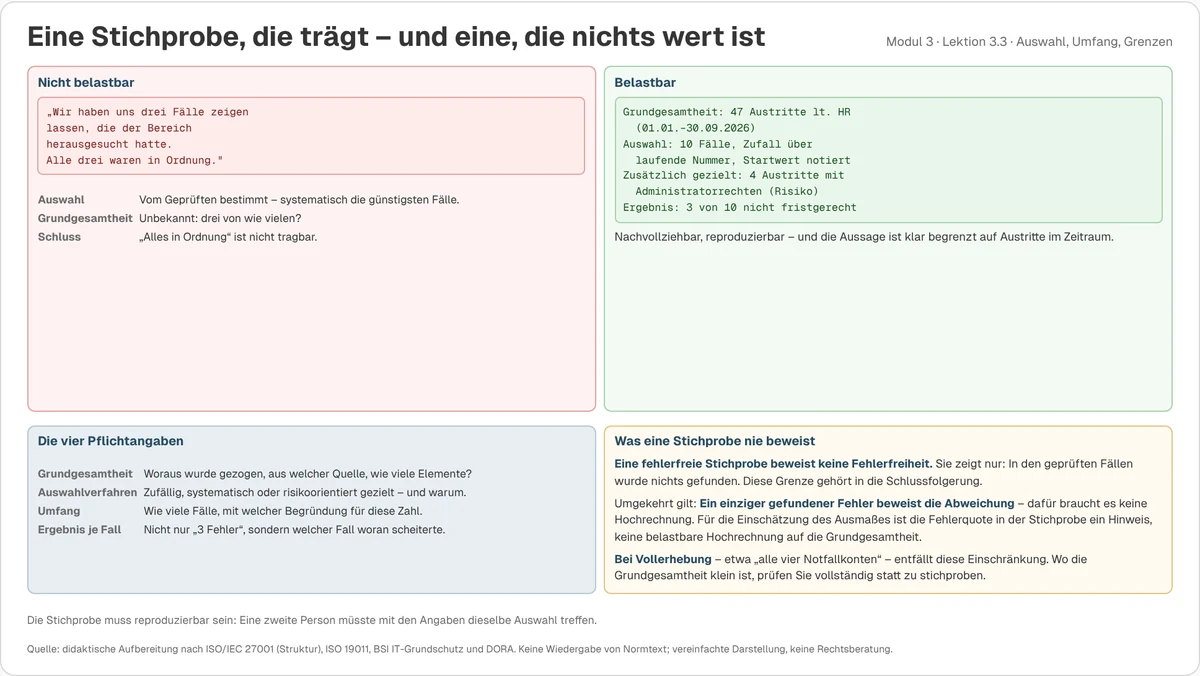
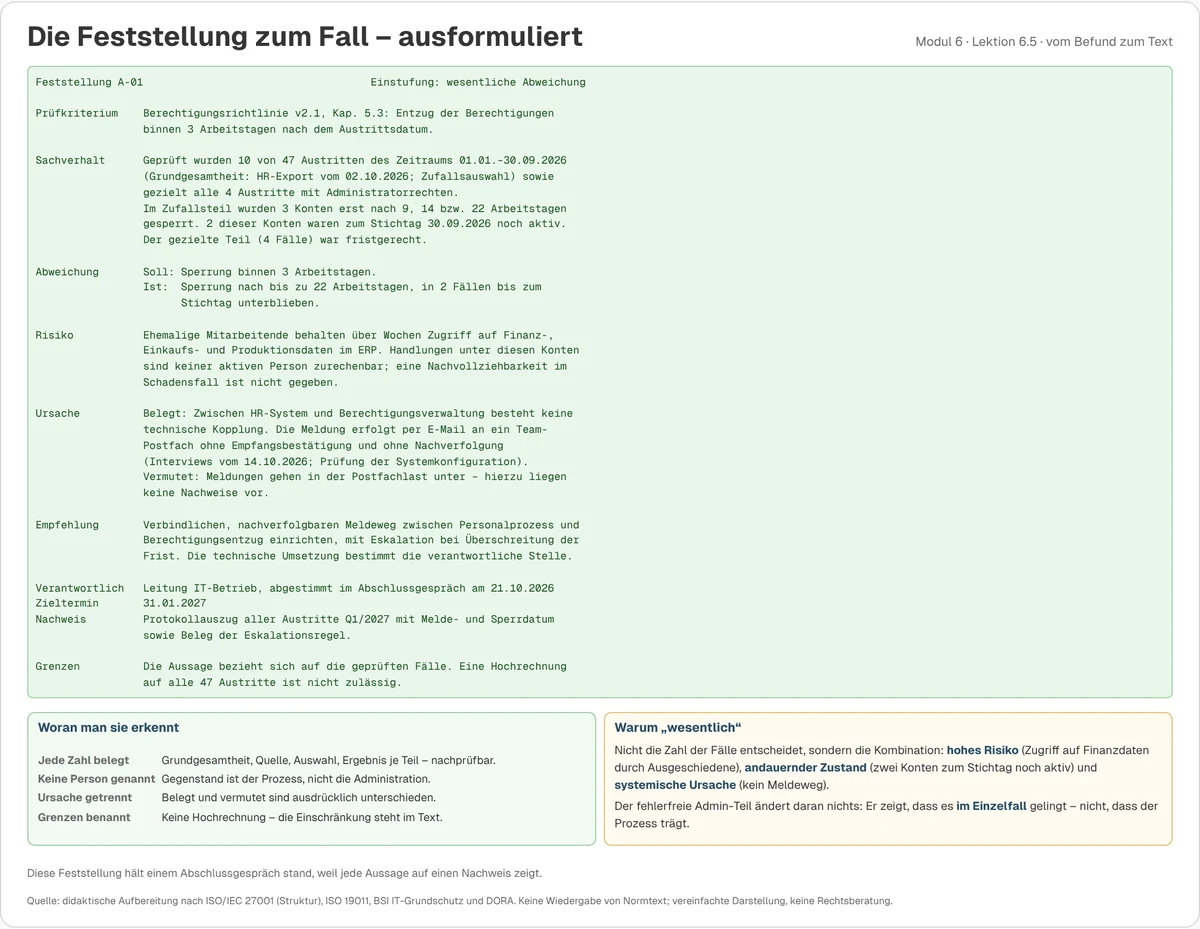
Selten am Fachwissen, meist an der Methodik: eine Feststellung ohne benanntes Kriterium, eine Stichprobe ohne Grundgesamtheit, Gestaltung und Durchführung einer Kontrolle in einen Topf geworfen, eine Schlussfolgerung, die mehr behauptet, als die Nachweise hergeben.
Dabei verlangt ISO/IEC 27001 interne Audits in geplanten Abständen (Abschnitt 9.2), und DORA die regelmäßige Prüfung des IKT-Risikomanagementrahmens durch die interne Revision (Art. 6). Die Schulung setzt eine durchgängige Methodik dagegen, angelehnt an ISO 19011 und den BSI IT-Grundschutz: Kriterien vor der ersten Prüfhandlung, Nachweise nach fünf Merkmalen bewerten, Feststellungen nach festem Aufbau.
Abgrenzung zu Beratung und Linienkontrolle, Unabhängigkeit, Ziel, Umfang, Kriterien, risikoorientierter Auditplan
Interviews führen, Dokumente prüfen und beobachten, Stichproben ziehen und ihre Grenzen kennen
Aussagekraft, Gestaltung und Durchführung von Kontrollen, Widersprüche, Lücken und Aktualität
Aufbau einer belastbaren Feststellung, Abweichung, Risiko und Ursache, Einstufung und Sprache
Fallpaket, Prüfplan und Stichprobe, widersprüchliche Aussagen, Nachweisprüfung, Feststellung schreiben
Auditbericht, Maßnahmen, Wirksamkeitsprüfung und Abschluss
Audits in der Praxis: In Vercora führen Sie Audits mit Fragenkatalogen und Prüfprogrammen, unter anderem für ISO 27001 und DORA, verfolgen Feststellungen und Maßnahmen und weisen die Wirksamkeit nach. Wer Audits durch einen unabhängigen Dritten braucht: IT-Audit durch das Sachverständigenbüro.
Prüferblick
„Ein Audit ist so viel wert wie die Nachweise, auf die es sich stützt. Diese Schulung vermittelt genau das Handwerk, das aus einem Eindruck eine belastbare Feststellung macht.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Broschüre als PDF (4 Seiten, 880 KB)
So buchen Sie: Einzeln ohne Abo: 399 € netto pro Person, 12 Monate Zugang. Als Add-on zum Abo zum selben Preis je Person. Ergänzt die Schulungen zu BSI Grundschutz++, DORA und Auslagerungsmanagement.
Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Auditprogramm und Prüfplan für Ihr ISMS aufsetzen, 890 €
Live-Termin anfragenUnternehmensweite Lizenz, White-Label und Betrieb auf Ihrem eigenen Webspace auf Anfrage; Testzugang und Demo auf Anfrage. Grundlage: Struktur von ISO/IEC 27001 (Abschnitt 9.2 und Anhang A), Leitfaden ISO 19011, BSI IT-Grundschutz und die Anforderungen der DORA an die interne Revision; Normtexte werden nicht wiedergegeben. Rechtsstand November 2026. Die Bescheinigung bestätigt die Teilnahme; sie ist keine Zertifizierung als Auditor und kein Prüftestat. Keine Rechtsberatung. „BSI“ ist ein Kennzeichen des BSI.
Passend dazu
Alle 25 Schulungen im Überblick → Schulungen nach Zielgruppe finden
Einzelplatz, Jahresabo oder Schulungspaket
Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.