Rahmen und Identifikation
Geltungsbereich, Risikoeigentümer, Risikoappetit und Akzeptanzkriterien; Szenarien formulieren, Risikoregister aufbauen
Startseite / Schulungen / Risiken bewerten und behandeln
Neu · ISO/IEC 27001 6.1.2 und 6.1.3 · ISO/IEC 27005 · BSI-Standard 200-3
Risiken, über die man entscheiden kann: Die Schulung vermittelt, wie Sie Informationssicherheitsrisiken so formulieren, bewerten und behandeln, dass die Leitung entscheiden kann. Mit beschriebenen Skalen, getrennter Brutto- und Nettobewertung, Maßnahmen nur mit Wirksamkeitsnachweis und einer Fallstudie mit fünf Szenarien bis zur Entscheidungsvorlage. Für Informationssicherheitsbeauftragte, Risiko- und Prozessverantwortliche, IT-Leitung, Compliance und Fachbereiche, die Risiken mitbewerten; ISMS-Grundkenntnisse sind hilfreich, aber nicht erforderlich.
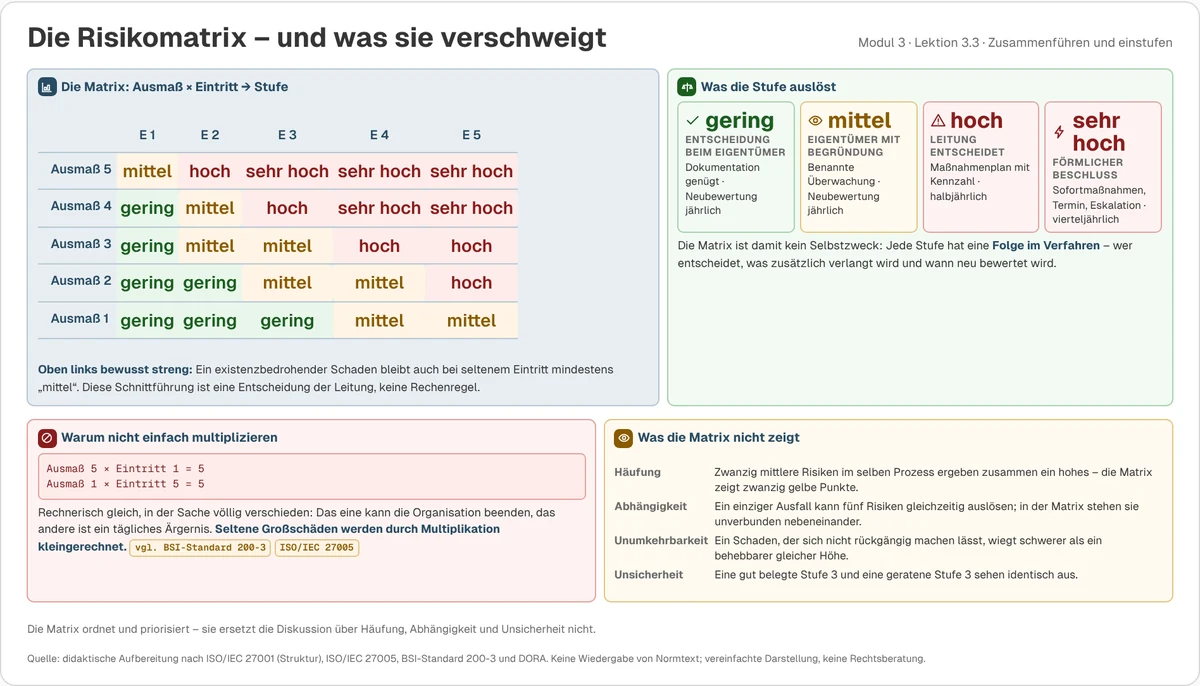
Selten am Fachwissen, meist an der Methodik: Stichwörter wie „Cloud“ oder „Cyberangriff“ statt bewertbarer Szenarien, Stufen ohne beschriebene Skala, Maßnahmen, die angerechnet werden, ohne nachweislich zu wirken, und eine Akzeptanz ohne Entscheider und ohne Frist.
ISO/IEC 27001 verlangt eine festgelegte Risikobeurteilung und -behandlung (6.1.2 und 6.1.3), ISO/IEC 27005 und BSI-Standard 200-3 beschreiben das Vorgehen, DORA die regelmäßige Überprüfung des IKT-Risikomanagementrahmens. Die Schulung setzt eine durchgängige Methodik dagegen, mit Szenarien in der Form „weil … kann … sodass …“ und einer Entscheidungsvorlage, die sich beantworten lässt.
Geltungsbereich, Risikoeigentümer, Risikoappetit und Akzeptanzkriterien; Szenarien formulieren, Risikoregister aufbauen
Skalen und Betrachtungszeitraum, Ausmaß und Eintritt schätzen, Risikomatrix, Brutto und Netto
Vorhanden, eingerichtet, durchgeführt, wirksam – und ein Szenario vollständig durchgerechnet
Vermeiden, vermindern, übertragen, akzeptieren; Maßnahmen planen und verfolgen, Restrisiko dokumentieren
Fünf Szenarien unabhängig bewerten, Differenzen auflösen, Maßnahmen anrechnen, priorisieren und der Leitung vorlegen
Managementbericht und Kennzahlen, Neubewertung nach Turnus und Anlass
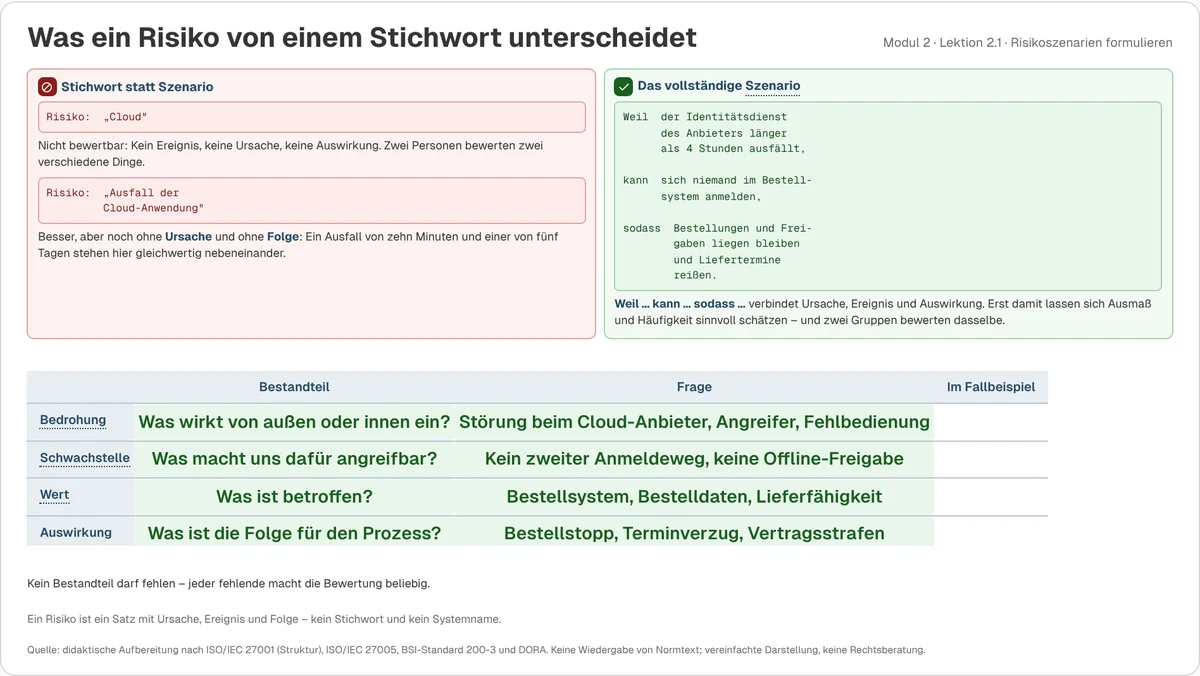
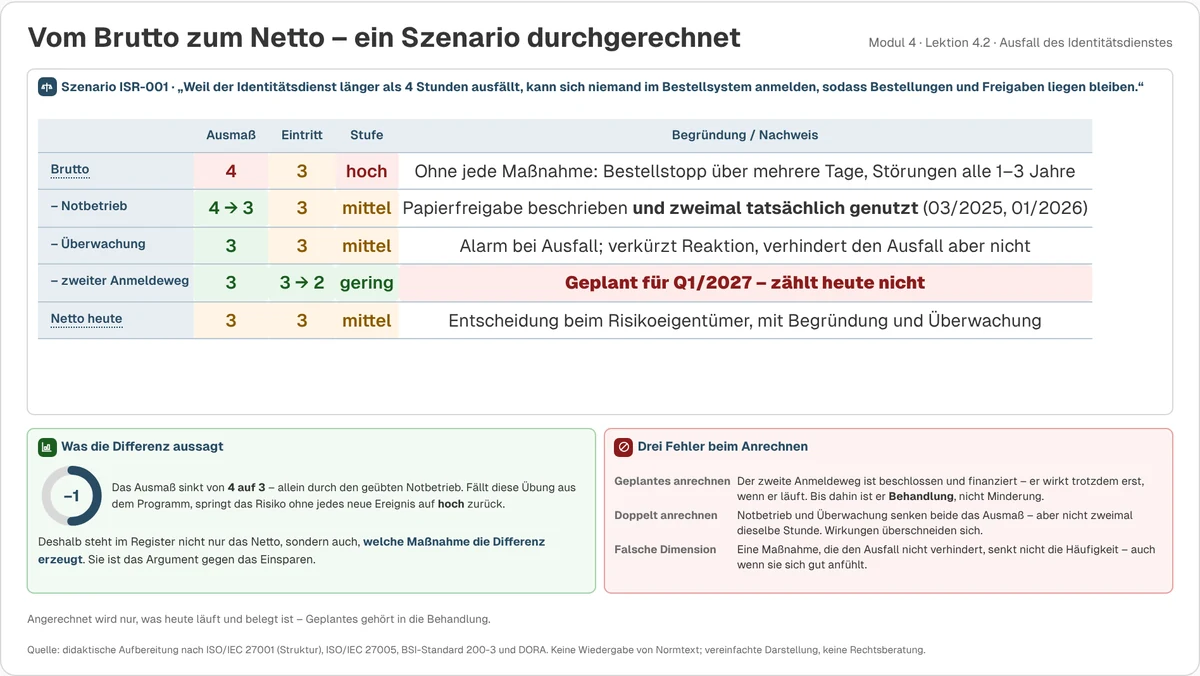
Risikomanagement in der Praxis: In Vercora führen Sie das Risikoregister mit Bewertung per Klick, Risikolandkarte brutto und netto, Maßnahmen und Abschluss im Vier-Augen-Prinzip, auf Wunsch auch mit Bewertung in Euro. Ergänzend: Interne ISMS-Audits praktisch durchführen.
Prüferblick
„Ein Risiko ist erst dann gesteuert, wenn jemand mit Namen darüber entschieden hat – mit Begründung, Überwachung und Frist. Genau dieses Handwerk vermittelt die Schulung.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Broschüre als PDF (4 Seiten, 800 KB)
So buchen Sie: Einzeln ohne Abo: 399 € netto pro Person, 12 Monate Zugang. Als Add-on zum Abo zum selben Preis je Person. Ergänzt die Schulungen zu internen ISMS-Audits, BSI Grundschutz++ und DORA.
Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Bewertungsmethodik mit Skalen und Akzeptanzkriterien für Ihr Haus festlegen, 890 €
Live-Termin anfragenUnternehmensweite Lizenz, White-Label und Betrieb auf Ihrem eigenen Webspace auf Anfrage; Testzugang und Demo auf Anfrage. Grundlage: Struktur von ISO/IEC 27001, Vorgehensbeschreibungen in ISO/IEC 27005 und BSI-Standard 200-3 sowie die Anforderungen der DORA; Normtexte werden nicht wiedergegeben. Rechtsstand November 2026. Die Bescheinigung bestätigt die Teilnahme; sie ist keine Zertifizierung und kein Prüftestat. Keine Rechtsberatung. „BSI“ ist ein Kennzeichen des BSI.
Passend dazu
Alle 29 Schulungen im Überblick → Schulungen nach Zielgruppe finden
Einzelplatz, Jahresabo oder Schulungspaket
Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.