Schutzbedarf und Netzwerkübersicht
Schutzbedarf je System, Datenflüsse je Geschäftsvorgang, sieben wiederkehrende Vertrauensgrenzen
Startseite / Schulungen / Netzwerksicherheit
Neu · ISO/IEC 27001 Anhang A · BSI NET.1.1, NET.1.2, NET.3.2, NET.2.1, OPS.1.2.5 und DER.1
Ein Gerät wird übernommen. Danach entscheidet das Netz. Die Schulung zeigt, wie Sie Schutzbedarf und Datenflüsse erheben, in Zonen trennen, Kommunikation kontrollieren, Fernzugriff und Administration absichern, überwachen und im Vorfall vorbereitet eingrenzen. Für Netzwerk-, System- und Cloud-Administration, Verantwortliche für Firewalls und Fernzugriff, Anwendungsbetreuung mit Netzbezug und ISB ebenso wie für IT-Betriebsleitung und Verantwortliche für Dienstleistersteuerung, IT-Budget und Investitionen.
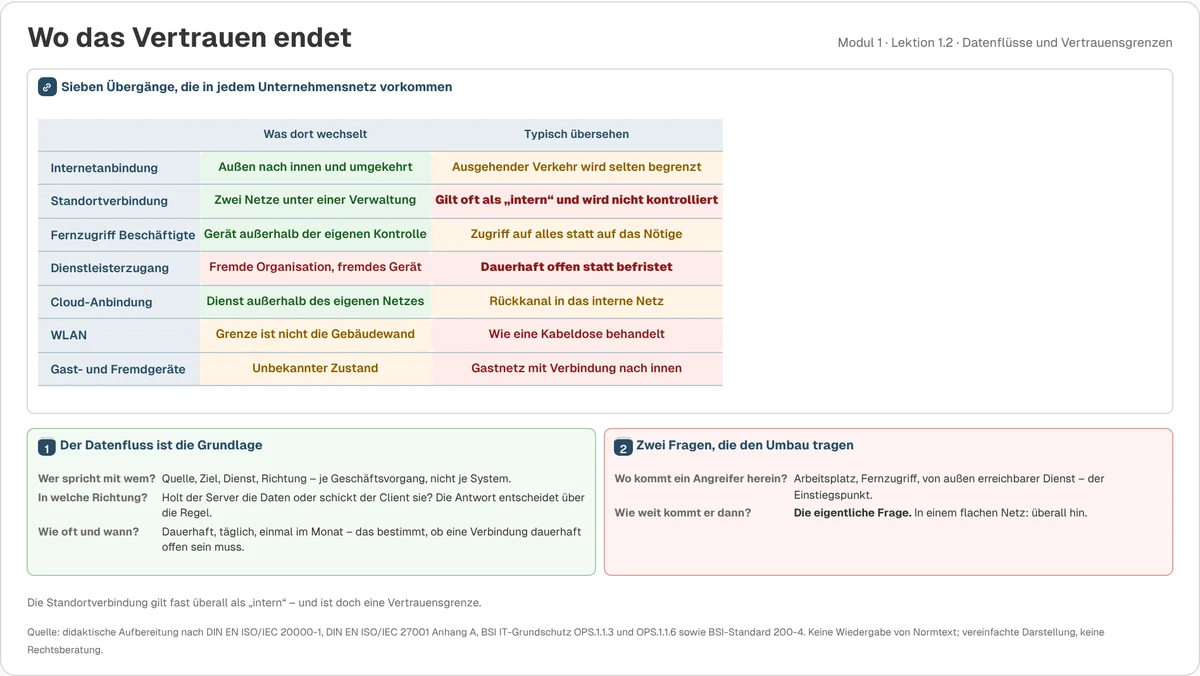
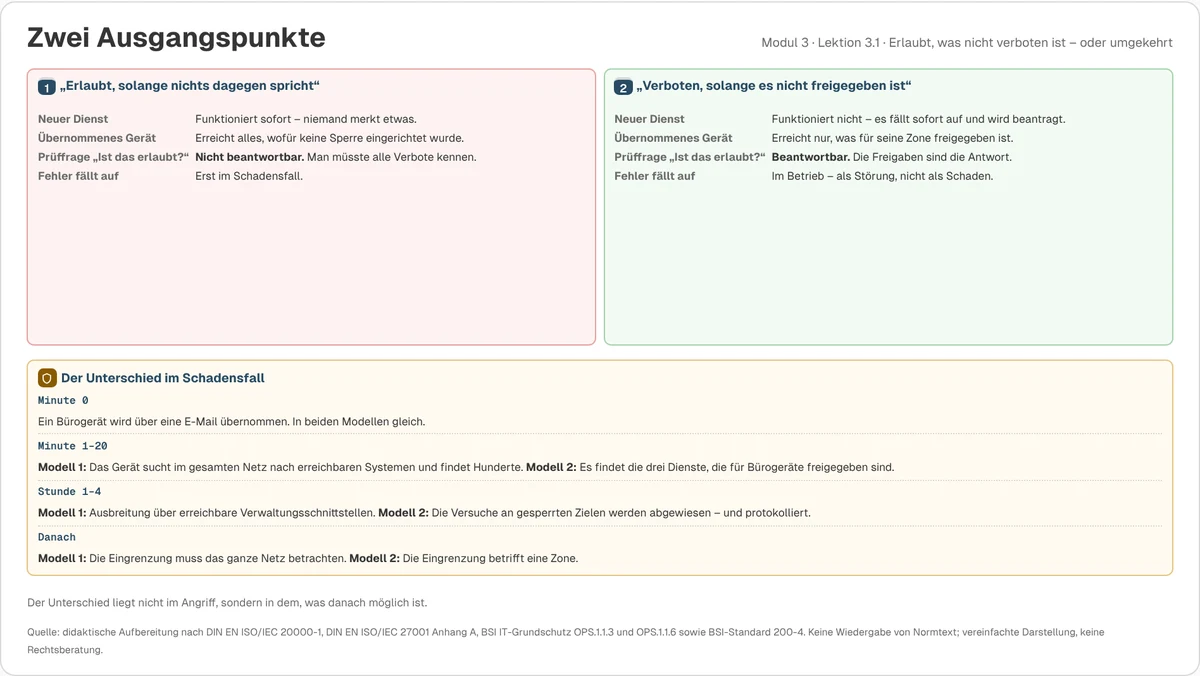
Netzwerksicherheit verhindert den Einbruch nicht. Sie entscheidet, was danach möglich ist: ob ein übernommenes Bürogerät Hunderte Systeme erreicht oder die drei Dienste seiner Zone. Das flache Netz entsteht nicht durch eine Entscheidung, sondern dadurch, dass nie eine getroffen wurde. Trennen scheitert an der Unkenntnis der benötigten Verbindungen, das Regelwerk wächst, ohne zu wirken, und Zugänge überleben ihre Aufträge.
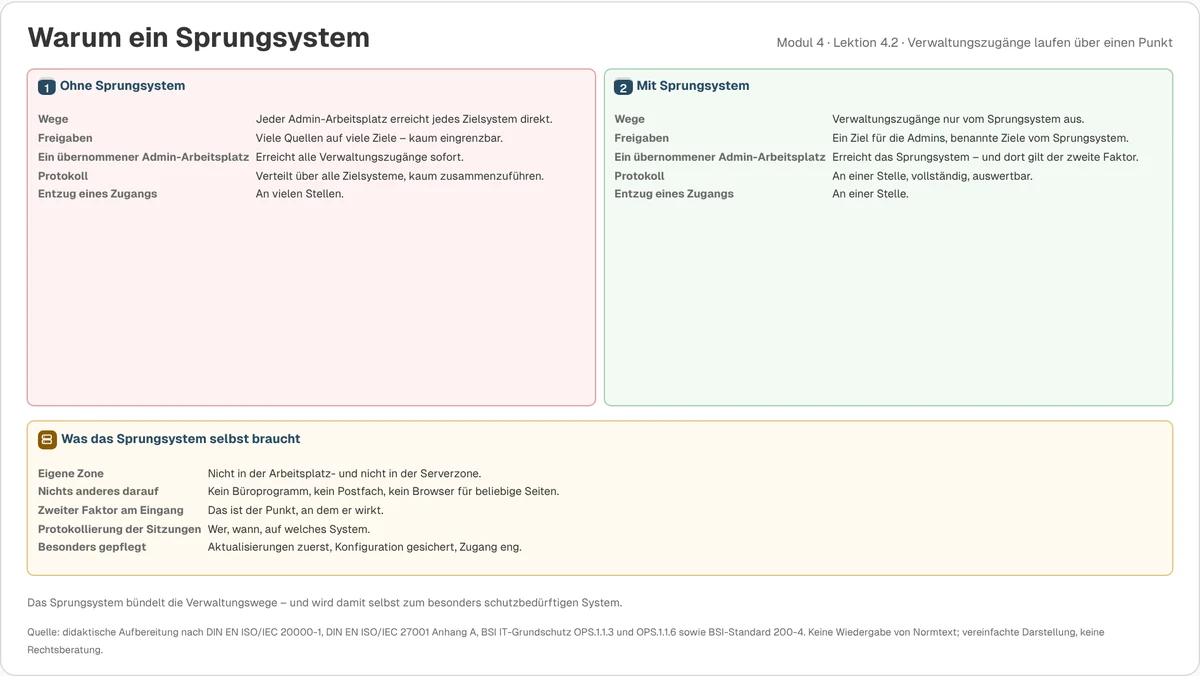
Die Schulung setzt Schutzbedarf je System statt „alles kritisch“ dagegen, Datenflüsse je Geschäftsvorgang, Zonen nach gleichem Schutzbedarf, ein grundsätzliches Verbot mit begründeten Freigaben, ein Sprungsystem für Verwaltungszugänge, vier Wege von außen mit vier Behandlungen, abgewiesene Verbindungen als wichtigste Protokollquelle und drei vorbereitete Eingrenzungsstufen mit benannter Befugnis. Herstellerspezifische Konfigurationen nennt sie bewusst nicht; OT wird nur abgegrenzt.
Schutzbedarf je System, Datenflüsse je Geschäftsvorgang, sieben wiederkehrende Vertrauensgrenzen
Umbau in vier Schritten, WLAN und Gäste, Cloud, Standorte und die OT-Abgrenzung
Grundsätzliches Verbot, Regelantrag und Begründung, verdeckte Regeln, Regelpflege und Überprüfung
Vier Gruppen und vier Wege, Sprungsystem, getrennte Kennungen, Dienstleisterzugänge
Härtung und Standardzugänge, Aktualisierung, Konfigurationssicherung, Redundanz, zentrale Dienste
Was aufgezeichnet wird, auffällige Kommunikation, drei vorbereitete Eingrenzungsstufen
Netzplan, Kommunikationsliste, Regelauszug, Zonenschnitt, Zugangswege und Maßnahmenplan
Verantwortlichkeiten, wiederkehrende Prüfungen, Ausnahmen und Transfer
Netzwerksicherheit im Zusammenhang: Wer welche Rechte erhält und wieder abgibt, behandelt Berechtigungsmanagement; welche Lücke zuerst geschlossen wird, Schwachstellenmanagement. Wird die Eingrenzung zum Vorfall, übernimmt Incident Response und Playbooks.
Prüferblick
„Netzwerksicherheit verhindert den Einbruch nicht. Sie entscheidet, ob daraus ein Vorfall wird oder eine Katastrophe.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Broschüre als PDF (4 Seiten, 660 KB)
So buchen Sie: Einzeln ohne Abo: 399 € netto pro Person, 12 Monate Zugang. Als Add-on zum Abo zum selben Preis je Person. Ergänzt die Schulungen zu Berechtigungsmanagement, Schwachstellenmanagement und Incident Response.
Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Zonenmodell, Regelantrag und Eingrenzungsstufen für Ihr Netz festlegen, 890 €
Live-Termin anfragenUnternehmensweite Lizenz, White-Label und Betrieb auf Ihrem eigenen Webspace auf Anfrage; Testzugang und Demo auf Anfrage. Grundlage: DIN EN ISO/IEC 27001 (Anhang A: Netzwerksicherheit, Netzwerkdienste, Trennung in Netzwerken, Zugriffskontrolle, Protokollierung) sowie BSI IT-Grundschutz-Bausteine NET.1.1, NET.1.2, NET.3.2, NET.2.1, OPS.1.2.5 und DER.1; Normtexte werden nicht wiedergegeben. Herstellerspezifische Konfigurationen und allgemeingültige Regelwerke werden bewusst nicht vermittelt, OT wird nur als Abgrenzung benannt; maßgeblich sind Schutzbedarf und Vorgaben Ihrer Organisation. Rechtsstand November 2026. Die Bescheinigung bestätigt die Teilnahme; sie ist keine Zertifizierung und kein Prüftestat. Keine Rechtsberatung. „BSI“ ist ein Kennzeichen des BSI.
Passend dazu
Alle 29 Schulungen im Überblick → Schulungen nach Zielgruppe finden
Einzelplatz, Jahresabo oder Schulungspaket
Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.