Prozess und Rollen
Fünf Eingangskanäle, ein Bearbeitungsweg, fünf Rollen, Asset-Bezug und vier Schnittstellen
Startseite / Schulungen / Schwachstellenmanagement
Neu · ISO/IEC 27001 Anhang A · BSI OPS.1.1.3 und DER.1 · § 30 BSIG · CVSS · EPSS · KEV
Der höchste Wert ist selten der dringendste Fund. Die Schulung zeigt aus der Sicht des Betreibers, wie Sie Schwachstellen verifizieren, risikogerecht priorisieren, wirksam behandeln und geprüft schließen – damit aus technischen Befunden eine begründete Bearbeitungsreihenfolge und ein belastbarer Abschluss wird. Für IT-Betrieb, Security-Verantwortliche, System- und Anwendungsverantwortliche, ISB und technische Dienstleister; vorausgesetzt werden Grundkenntnisse von IT-Systemen, Aktualisierungen und technischen Schwachstellen.
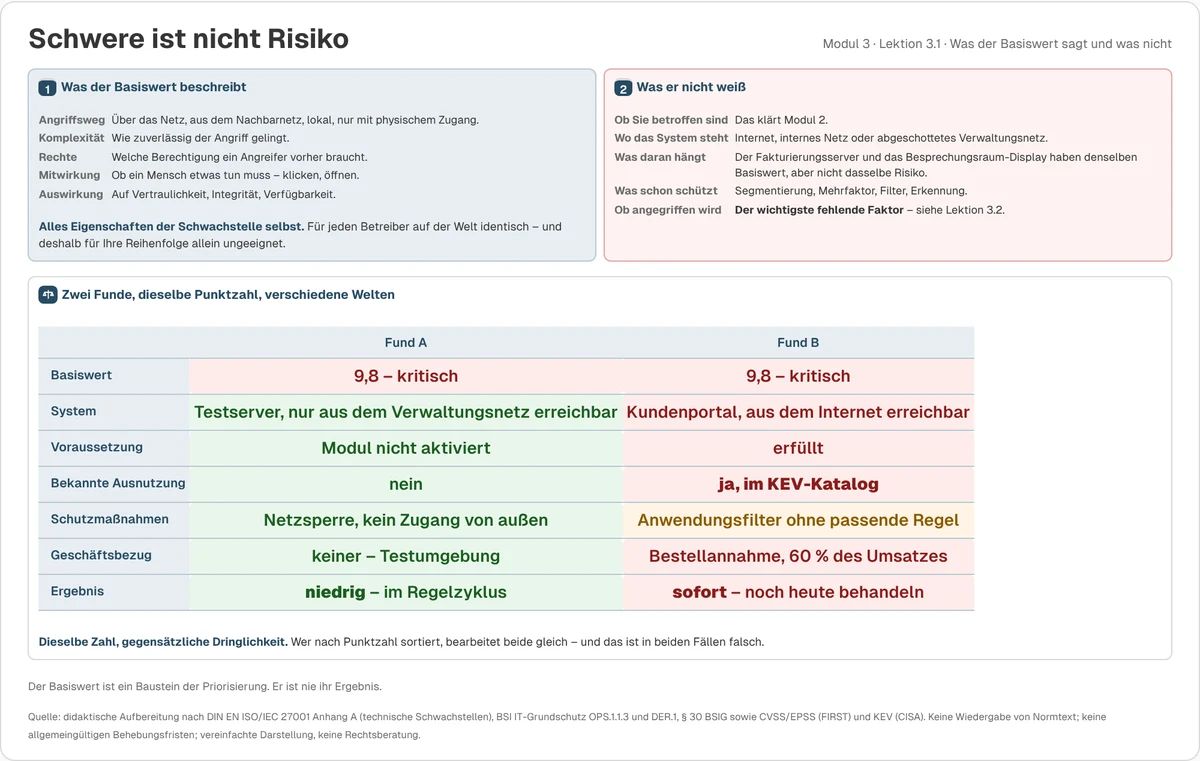
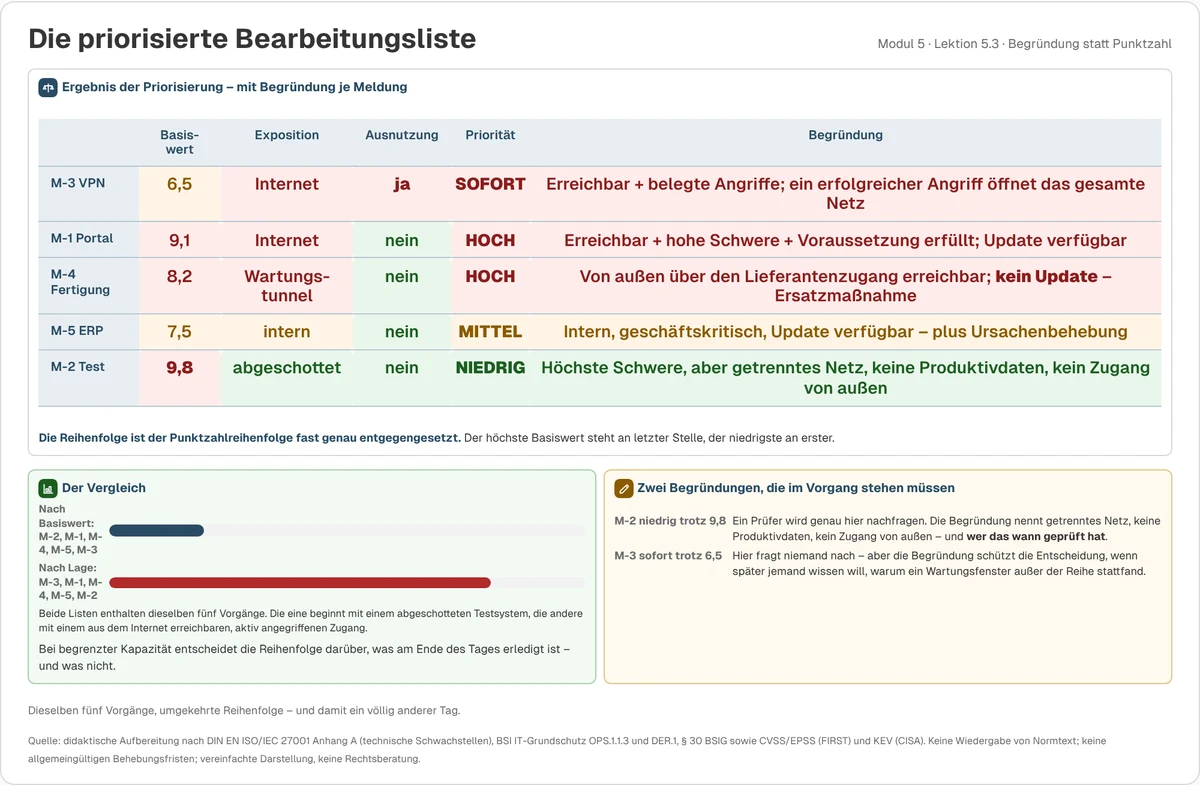
Scanner und Hersteller liefern mehr Funde, als jede Organisation abarbeiten kann. Wer nach Punktzahl sortiert, bindet Kapazität an kritischen Funden auf abgeschotteten Nebensystemen, während mittelschwere Funde auf erreichbaren Kernsystemen warten. Wer ohne Verifizierung priorisiert, sortiert Fehlalarme. Ausnahmen ohne Ablaufdatum werden zum Dauerzustand, und was ohne Prüfung geschlossen wird, ergibt eine Liste erledigter Meldungen – nicht behobener Schwachstellen.
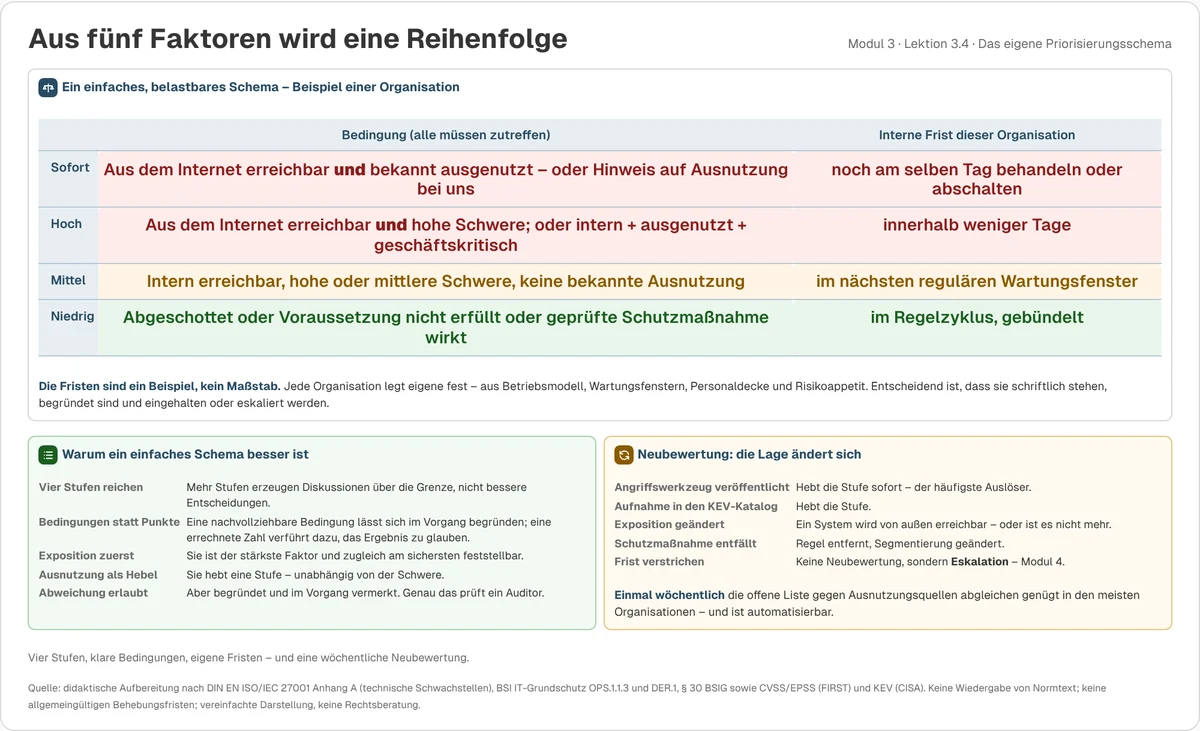
Die Schulung setzt fünf Eingangskanäle mit benannten Empfängern dagegen, drei Verifizierungsprüfungen vor jeder Bewertung, ein vierstufiges Schema aus Exposition, bekannter Ausnutzung, Schwere, vorhandenem Schutz und Geschäftsbezug, sechs Pflichtangaben für jede Ausnahme, eine automatische Fristeskalation und eine Kontrollprüfung, die den Weg prüft, nicht nur das System. Allgemeingültige Behebungsfristen nennt sie bewusst nicht: Sie zeigt, wie Ihre Organisation eigene Fristen begründet festlegt.
Fünf Eingangskanäle, ein Bearbeitungsweg, fünf Rollen, Asset-Bezug und vier Schnittstellen
Komponente, Version und Voraussetzung; Rückportierungen, Fehlalarme, Dubletten, Erfassungsbogen
Schwere ist nicht Risiko; bekannte Ausnutzung, Exposition, Schutzmaßnahmen – und das eigene Schema
Fünf Behandlungswege, befristete Ausnahmen mit sechs Pflichtangaben, Eskalationsmatrix
Fünf Meldungen an einem Tag – mit umgekehrter Reihenfolge und einem Wiedergänger
Abschlussnachweis, fünf Kennzahlen mit eindeutiger Bezugsgröße, Transfer
Schwachstellen in der Praxis: In Vercora führen Sie ein Schwachstellenregister mit KEV, EPSS und CycloneDX-VEX und prüfen SBOMs gegen OSV. Die Herstellersicht – Schwachstellenbehandlung im Produkt, SBOM und Meldepflichten – vermittelt CRA: SBOM und Herstellerpflichten; wird aus dem Fund ein Vorfall, übernimmt Incident Response und Playbooks.
Prüferblick
„Technische Schweregrade bestimmen keine Bearbeitungsreihenfolge. Sie beschreiben die Schwachstelle – nicht Ihre Lage.“
Heinrich Markus Schulte · IT-Auditor und Sachverständiger
Broschüre als PDF (4 Seiten, 910 KB)
So buchen Sie: Einzeln ohne Abo: 399 € netto pro Person, 12 Monate Zugang. Als Add-on zum Abo zum selben Preis je Person. Ergänzt die Schulungen zu Incident Response, SIEM Use-Cases und CRA.
Live Live dazubuchen: Sprechstunde 60 Min. für Ihre Fragen, 290 € · Workshop 3 Std., z. B. Priorisierungsschema, Fristen und Eskalationsregeln für Ihr Haus festlegen, 890 €
Live-Termin anfragenUnternehmensweite Lizenz, White-Label und Betrieb auf Ihrem eigenen Webspace auf Anfrage; Testzugang und Demo auf Anfrage. Grundlage: DIN EN ISO/IEC 27001 (Anhang A, Umgang mit technischen Schwachstellen), BSI IT-Grundschutz-Bausteine OPS.1.1.3 und DER.1, § 30 BSIG (NIS-2) sowie die offenen Bewertungsquellen CVSS und EPSS (FIRST) und der KEV-Katalog der CISA; Normtexte werden nicht wiedergegeben. Maßgeblich sind die gültigen Originaldokumente sowie die Vorgaben, Fristen und Eskalationsregeln Ihrer Organisation; allgemeingültige Behebungsfristen werden bewusst nicht vermittelt. Rechtsstand November 2026. Die Bescheinigung bestätigt die Teilnahme; sie ist keine Zertifizierung und kein Prüftestat. Keine Rechtsberatung. „BSI“ ist ein Kennzeichen des BSI.
Passend dazu
Alle 25 Schulungen im Überblick → Schulungen nach Zielgruppe finden
Einzelplatz, Jahresabo oder Schulungspaket
Gemeinsam stellen wir ein Schulungspaket zusammen, das zu Ihren Verantwortlichkeiten und Ihrem Qualifizierungsbedarf passt. Alle Schulungen laufen über das Vercora Schulungsportal, mit Lernkontrollen und online prüfbarer Teilnahmebescheinigung.